FIREWALL UFW / KALI LINUX / OCHRONA SERWERA
Otwarty port może wystarczyć, aby atakujący rozpoczął skanowanie, próbę brute force albo szukanie podatnej usługi. W tym praktycznym kursie nauczysz się instalować i konfigurować UFW, kontrolować ruch sieciowy, chronić dostęp SSH oraz analizować logi. Najpierw zobaczysz zagrożenie z perspektywy hakera, a następnie zbudujesz reguły, które ograniczają powierzchnię ataku i wzmacniają bezpieczeństwo systemu Linux.
ZOBACZ OCHRONĘ SSH W PRAKTYCE
Darmowa lekcja
W darmowej lekcji zobaczysz praktyczne zastosowanie polecenia ufw limit dla usługi SSH. Sprawdzisz, jak Firewall UFW reaguje na wiele prób połączenia i dlaczego ograniczenie częstotliwości żądań jest ważnym elementem ochrony serwera Linux.
Oglądasz bez rejestracji · Wszystkie testy wykonuj wyłącznie na własnych systemach lub w środowisku, na którego badanie masz zgodę właściciela.
OD OTWARTEGO PORTU DO KONTROLOWANEGO DOSTĘPU
Przejdziesz od instalacji i podstawowych polityk do precyzyjnych reguł dla portów, adresów IP i usług. Następnie wykorzystasz logi oraz kontrolowane próby ataku, aby sprawdzić, czy zabezpieczenia rzeczywiście działają.
Porty, usługi i ruch sieciowy z perspektywy bezpieczeństwa.
Zrozumiesz, dlaczego każda dostępna usługa zwiększa powierzchnię ataku. Nauczysz się rozpoznawać ruch, który powinien dotrzeć do systemu, oraz połączenia, które warto natychmiast odrzucić.
Od pierwszego uruchomienia do świadomej kontroli połączeń.
Krok po kroku skonfigurujesz UFW w systemie Linux. Nauczysz się bezpiecznie włączać ochronę, sprawdzać jej stan oraz zarządzać regułami bez przypadkowego odcięcia potrzebnych usług.
Reguły dla usług, protokołów, hostów oraz całych sieci.
Przestaniesz traktować firewall jak prosty przełącznik. Zbudujesz reguły dopasowane do realnych usług, ograniczysz dostęp do wybranych adresów i wykorzystasz logowanie do obserwowania odrzuconych połączeń.
Ochrona najczęściej atakowanej usługi administracyjnej.
W kontrolowanym środowisku przeanalizujesz próby brute force oraz nadmierną liczbę połączeń. Następnie zastosujesz ograniczenia UFW, aby utrudnić automatyczne zgadywanie loginów i haseł oraz zmniejszyć skutki agresywnego ruchu.
NIE UCZYSZ SIĘ REGUŁ NA PAMIĘĆ
W kursie każda ważna funkcja UFW jest połączona z praktycznym scenariuszem. Uruchamiasz usługę, obserwujesz ruch, tworzysz regułę i weryfikujesz, czy połączenie zostało dopuszczone albo zablokowane.
Skanowanie, brute force i testy przeciążeniowe prowadź wyłącznie w swoim laboratorium lub na podstawie jednoznacznej zgody właściciela systemu.
DLA KOGO JEST TEN KURS?
Chcesz nie tylko przeprowadzać testy penetracyjne, ale też rozumieć, jak firewall ogranicza możliwości atakującego.
Potrzebujesz praktycznie zabezpieczyć SSH, porty i usługi bez budowania skomplikowanej konfiguracji od zera.
Chcesz opanować konfigurację firewalla, analizę logów i hardening — podstawowe zadania administratora oraz Security Engineera.
Wystarczy podstawowa znajomość terminala. Wszystkie ćwiczenia wykonasz krok po kroku we własnym środowisku Linux.
PRAKTYCZNA NAUKA NA TWOICH ZASADACH
Zatrzymuj nagrania, powtarzaj polecenia i buduj własny zestaw bezpiecznych reguł UFW. Kurs pozostaje na Twoim koncie bez abonamentu.
FIREWALL UFW — KURS PRAKTYCZNY
Skonfiguruj Firewall UFW, chroń SSH przed brute force, kontroluj adresy IP i porty oraz analizuj logi odrzuconych połączeń. Zacznij od darmowej lekcji i zobacz polecenie ufw limit w praktyce.
Wiedzę wykorzystuj wyłącznie do legalnej ochrony i testowania własnych systemów lub środowisk, na których badanie masz zgodę.
Tak. Moje kursy uczą legalnego i etycznego testowania bezpieczeństwa. Wszystkie ćwiczenia wykonujesz na własnym sprzęcie, maszynach wirtualnych, systemach laboratoryjnych albo w środowisku, na którego testowanie masz zgodę właściciela. Wiedzy z kursów nie wolno wykorzystywać do atakowania cudzych urządzeń, kont lub systemów bez pozwolenia.
Tak, dostęp do kursów masz na zawsze :). Możesz do niego wrócić w każdej chwili i kontynuować naukę. Dodatkowo moje kursy są cały czas aktualizowane więc masz także dostęp do nowych wkładów z kursu.
Tak. Jeżeli dopiero zaczynasz przygodę z cyberbezpieczeństwem, zacznij od kursu „Kali Linux – część 1”. Wszystko pokazuję krok po kroku – od przygotowania środowiska i podstaw Linuksa aż do pierwszych praktycznych testów bezpieczeństwa. Przy bardziej specjalistycznych kursach warto sprawdzić wymagania podane w opisie.
W cenie kursu otrzymujesz moje pełne wsparcie oraz mentoring. Jestem dostępny, aby odpowiedzieć na Twoje pytania, pomóc rozwiązać problemy i poprowadzić Cię przez cały proces nauki. Moim celem jest, abyś osiągnął sukces i mógł z powodzeniem wykorzystać zdobyte umiejętności w praktyce.
Moje kursy są jednymi z najtańszych na rynku, dostępne na każdą kieszeń, a mimo to oferują bardzo wysoką jakość i praktyczne podejście o czym świadczą recenzje kursów. Gwarantuję, że kursy są tak wciągające, że po ich zakończeniu będziesz chciał więcej! Dodatkowo, każdy kursant ma 30 dni na zwrot kursu bez podania przyczyny, co jest częścią mojej gwarancji satysfakcji.
Tak, po spełnieniu warunków ukończenia otrzymasz imienny certyfikat SkumajHacking. Certyfikat potwierdza ukończenie kursu i zakres zdobytej wiedzy.
Tak. Płatność jest obsługiwana przez zewnętrznego operatora płatności(Stripe), a SkumajHacking nie przechowuje pełnych danych Twojej karty. Aktualnie dostępne metody płatności zobaczysz podczas składania zamówienia. Po potwierdzeniu płatności dostęp do kursu zostanie przypisany do Twojego konta.
Po potwierdzeniu płatności na platformie SkumajHacking zostanie utworzone Twoje konto. Na podany adres e-mail otrzymasz wiadomość z linkiem do ustawienia hasła. Jednocześnie zakupiony kurs zostanie przypisany do Twojego konta. Po zalogowaniu uzyskasz dostęp do lekcji wideo oraz wszystkich materiałów dodatkowych wymienionych na stronie kursu, takich jak instrukcje, skrypty, pliki i ćwiczenia.
Tak. Oferuję dobrowolną 30-dniową gwarancję zwrotu, jeżeli wykorzystanie kursu nie przekroczyło 30%. Szczegółowe warunki gwarancji oraz informacje o ustawowym prawie odstąpienia znajdziesz w regulaminie SkumajHacking.
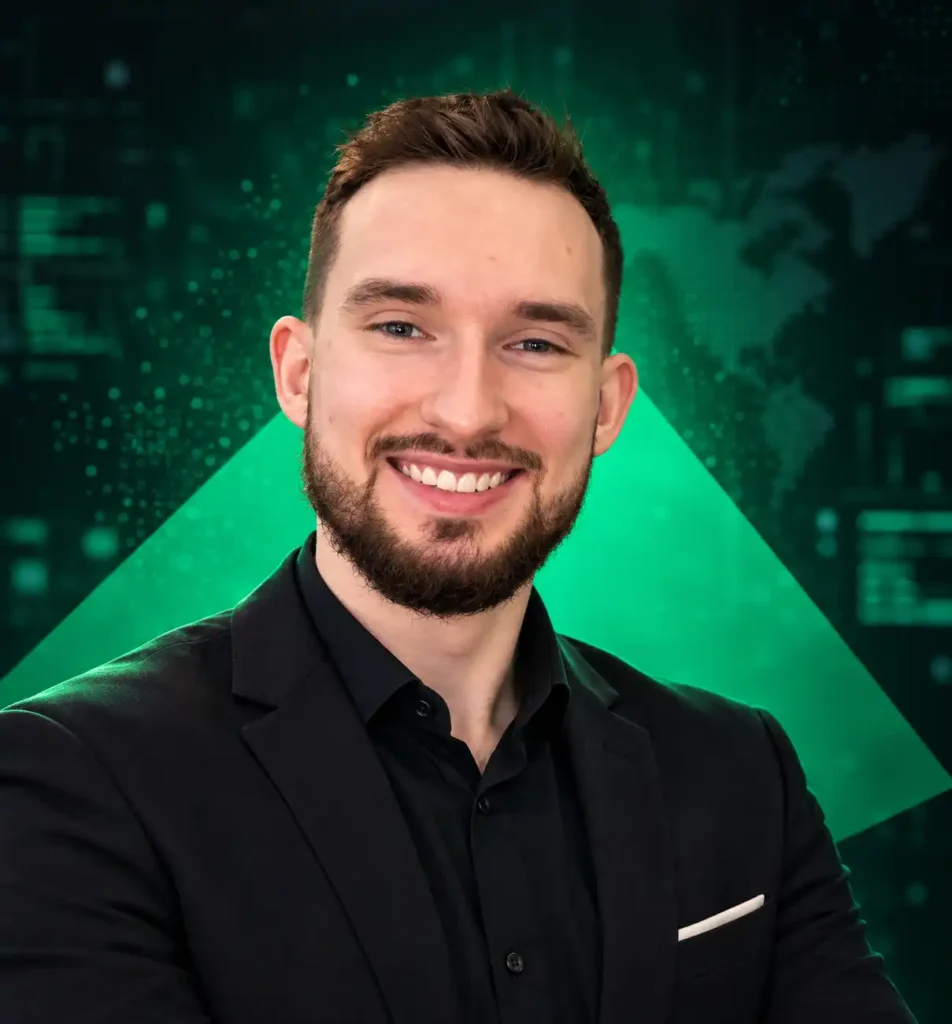
Cyberbezpieczeństwo to dla mnie nie tylko temat kursów. To moja codzienna praca.
Cześć, nazywam się Przemysław Szmaj. Jestem inżynierem informatyki i pracuję jako Security Technical Leader. Na co dzień zajmuję się testami bezpieczeństwa, analizą podatności oraz automatyzacją testów.
Tematyka Kali Linux towarzyszy mi już od czasów studiów — poświęciłem jej również swoją pracę inżynierską. SkumajHacking stworzyłem po to, aby pokazywać cyberbezpieczeństwo praktycznie, zrozumiale i bez zbędnego lania wody.
W kursach wszystko tłumaczę krok po kroku: od przygotowania bezpiecznego laboratorium aż do samodzielnego korzystania z narzędzi używanych podczas testów bezpieczeństwa. Jeśli podczas nauki utkniesz, możesz liczyć na moje wsparcie merytoryczne dotyczące materiału kursu.
Natychmiastowy dostęp • Bezpieczna płatność Stripe • Dostęp bezterminowy