KALI LINUX / CZĘŚĆ 4 / PODATNOŚCI I HARDENING
Czwarta część łączy hacking z profesjonalnym zabezpieczaniem systemów. Nauczysz się używać skanerów podatności takich jak Nessus, analizować luki i sprawdzać, czy umożliwiają przejęcie usługi lub konta administratora. Następnie przejdziesz do Linux Hardeningu, zabezpieczania usług i port forwardingu — umiejętności potrzebnych pentesterowi oraz specjaliście cybersecurity.
ZOBACZ HACKING W PRAKTYCE
Darmowa lekcja
W darmowej lekcji zobaczysz praktyczny scenariusz wykorzystania podatnej usługi Rlogin w kontrolowanym laboratorium. Przejdziemy od wykrytego problemu do zalogowania się na konto root, pokazując, jak poważne konsekwencje może mieć błędna konfiguracja usługi.
Oglądasz bez rejestracji · Wszystkie skany i próby wykorzystania podatności wykonuj wyłącznie na własnych systemach lub w środowisku, na którego badanie masz upoważnienie.
ZNAJDŹ, POTWIERDŹ, ZABEZPIECZ
Skaner daje listę problemów, ale pentester i administrator muszą umieć je ocenić. Nauczysz się odróżniać istotne podatności od szumu, weryfikować zagrożenie i poprawiać konfigurację systemu.
Konfiguracja skanera, uruchomienie badania i czytanie raportu.
Przygotujesz Nessusa i wykorzystasz go do analizy maszyn laboratoryjnych. Nauczysz się interpretować wyniki oraz priorytetyzować problemy według ich znaczenia.
Kontrolowane ataki potwierdzające rzeczywisty wpływ wykrycia.
W laboratorium połączysz wynik skanera z praktycznym testem. Zobaczysz, jak błędna konfiguracja lub podatna usługa może prowadzić do przejęcia konta, łamania haseł albo przechwycenia ruchu.
Wzmocnij system i ogranicz powierzchnię ataku.
Nauczysz się poprawiać konfigurację Linuxa po analizie wyników. Wyłączysz zbędne elementy, ograniczysz dostęp i zastosujesz warstwy ochrony utrudniające wykorzystanie podatności.
Przekierowanie portów, ekspozycja usługi i związane z tym ryzyko.
Skonfigurujesz kontrolowany scenariusz port forwardingu i zobaczysz, jak udostępnienie usługi wpływa na powierzchnię ataku. Nauczysz się planować dostęp tak, aby ograniczać niepotrzebne ryzyko.
PENTESTER ZNAJDUJE. SPECJALISTA NAPRAWIA.
W kursie przechodzisz od wykrycia podatności do jej weryfikacji i usunięcia. Dzięki temu nie tylko poznajesz techniki atakujących, ale również uczysz się wzmacniać Linuxa i sprawdzać, czy zmiana faktycznie zadziałała.
Skanowanie i próby wykorzystania podatności prowadź wyłącznie w swoim laboratorium lub na podstawie jednoznacznej zgody właściciela systemu.
DLA KOGO JEST TEN KURS?
Chcesz sprawnie obsługiwać skanery podatności, weryfikować znaleziska i dokumentować ich wpływ.
Chcesz ograniczać powierzchnię ataku, poprawiać konfigurację usług i potwierdzać efekt zmian.
Chcesz rozumieć zarówno perspektywę atakującego, jak i proces usuwania wykrytych luk.
Przydadzą się podstawy Kali Linux, sieci i terminala oraz własne środowisko wirtualne do bezpiecznych ćwiczeń.
PRAKTYCZNA ŚCIEŻKA
Lekcje możesz zatrzymywać i powtarzać. Dostęp na zawsze pozwala wrócić do konfiguracji skanera lub listy działań hardeningowych podczas kolejnych projektów.
KALI LINUX — CZĘŚĆ 4
Połącz skanery podatności, praktyczną exploitację, Linux Hardening i port forwarding w jeden proces pentestowy. Zacznij od darmowej lekcji o podatności Rlogin.
Wiedzę wykorzystuj wyłącznie podczas legalnych testów własnych systemów lub za zgodą ich właściciela.
Tak. Moje kursy uczą legalnego i etycznego testowania bezpieczeństwa. Wszystkie ćwiczenia wykonujesz na własnym sprzęcie, maszynach wirtualnych, systemach laboratoryjnych albo w środowisku, na którego testowanie masz zgodę właściciela. Wiedzy z kursów nie wolno wykorzystywać do atakowania cudzych urządzeń, kont lub systemów bez pozwolenia.
Tak, dostęp do kursów masz na zawsze :). Możesz do niego wrócić w każdej chwili i kontynuować naukę. Dodatkowo moje kursy są cały czas aktualizowane więc masz także dostęp do nowych wkładów z kursu.
Tak. Jeżeli dopiero zaczynasz przygodę z cyberbezpieczeństwem, zacznij od kursu „Kali Linux – część 1”. Wszystko pokazuję krok po kroku – od przygotowania środowiska i podstaw Linuksa aż do pierwszych praktycznych testów bezpieczeństwa. Przy bardziej specjalistycznych kursach warto sprawdzić wymagania podane w opisie.
W cenie kursu otrzymujesz moje pełne wsparcie oraz mentoring. Jestem dostępny, aby odpowiedzieć na Twoje pytania, pomóc rozwiązać problemy i poprowadzić Cię przez cały proces nauki. Moim celem jest, abyś osiągnął sukces i mógł z powodzeniem wykorzystać zdobyte umiejętności w praktyce.
Moje kursy są jednymi z najtańszych na rynku, dostępne na każdą kieszeń, a mimo to oferują bardzo wysoką jakość i praktyczne podejście o czym świadczą recenzje kursów. Gwarantuję, że kursy są tak wciągające, że po ich zakończeniu będziesz chciał więcej! Dodatkowo, każdy kursant ma 30 dni na zwrot kursu bez podania przyczyny, co jest częścią mojej gwarancji satysfakcji.
Tak, po spełnieniu warunków ukończenia otrzymasz imienny certyfikat SkumajHacking. Certyfikat potwierdza ukończenie kursu i zakres zdobytej wiedzy.
Tak. Płatność jest obsługiwana przez zewnętrznego operatora płatności(Stripe), a SkumajHacking nie przechowuje pełnych danych Twojej karty. Aktualnie dostępne metody płatności zobaczysz podczas składania zamówienia. Po potwierdzeniu płatności dostęp do kursu zostanie przypisany do Twojego konta.
Po potwierdzeniu płatności na platformie SkumajHacking zostanie utworzone Twoje konto. Na podany adres e-mail otrzymasz wiadomość z linkiem do ustawienia hasła. Jednocześnie zakupiony kurs zostanie przypisany do Twojego konta. Po zalogowaniu uzyskasz dostęp do lekcji wideo oraz wszystkich materiałów dodatkowych wymienionych na stronie kursu, takich jak instrukcje, skrypty, pliki i ćwiczenia.
Tak. Oferuję dobrowolną 30-dniową gwarancję zwrotu, jeżeli wykorzystanie kursu nie przekroczyło 30%. Szczegółowe warunki gwarancji oraz informacje o ustawowym prawie odstąpienia znajdziesz w regulaminie SkumajHacking.
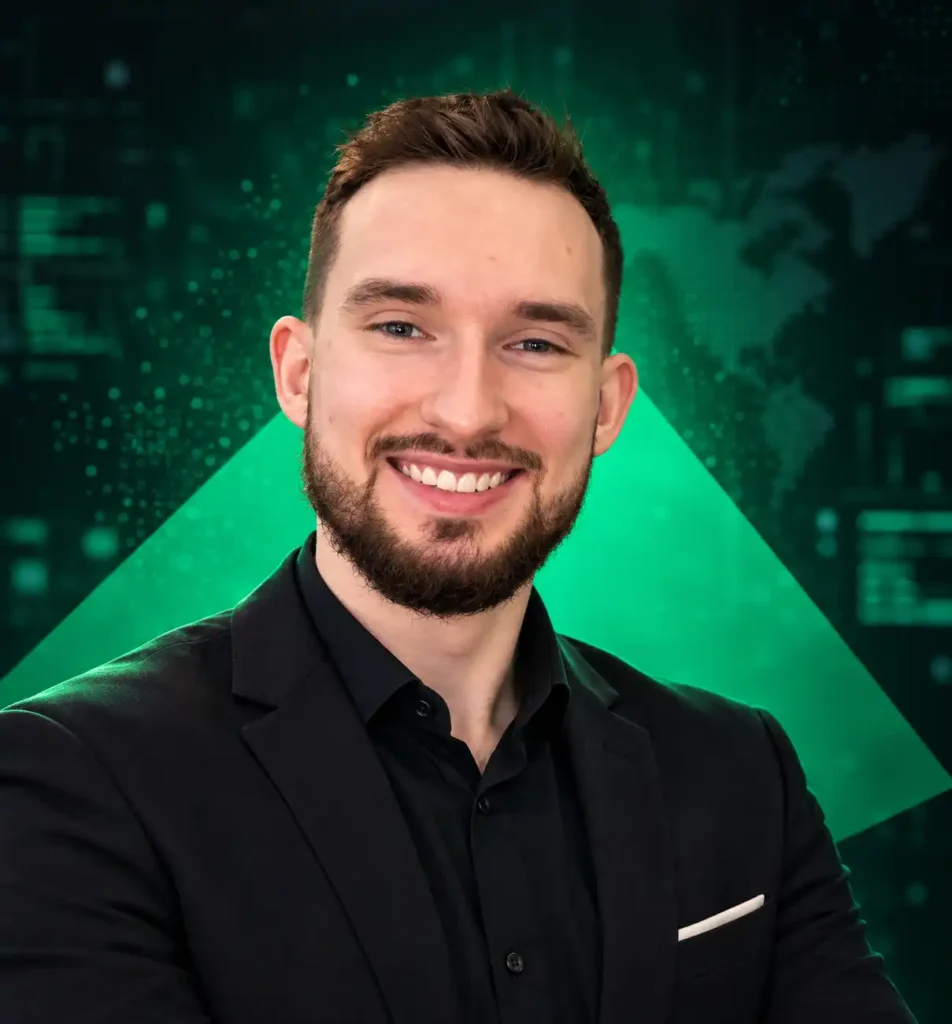
Cyberbezpieczeństwo to dla mnie nie tylko temat kursów. To moja codzienna praca.
Cześć, nazywam się Przemysław Szmaj. Jestem inżynierem informatyki i pracuję jako Security Technical Leader. Na co dzień zajmuję się testami bezpieczeństwa, analizą podatności oraz automatyzacją testów.
Tematyka Kali Linux towarzyszy mi już od czasów studiów — poświęciłem jej również swoją pracę inżynierską. SkumajHacking stworzyłem po to, aby pokazywać cyberbezpieczeństwo praktycznie, zrozumiale i bez zbędnego lania wody.
W kursach wszystko tłumaczę krok po kroku: od przygotowania bezpiecznego laboratorium aż do samodzielnego korzystania z narzędzi używanych podczas testów bezpieczeństwa. Jeśli podczas nauki utkniesz, możesz liczyć na moje wsparcie merytoryczne dotyczące materiału kursu.
Natychmiastowy dostęp • Bezpieczna płatność Stripe • Dostęp bezterminowy