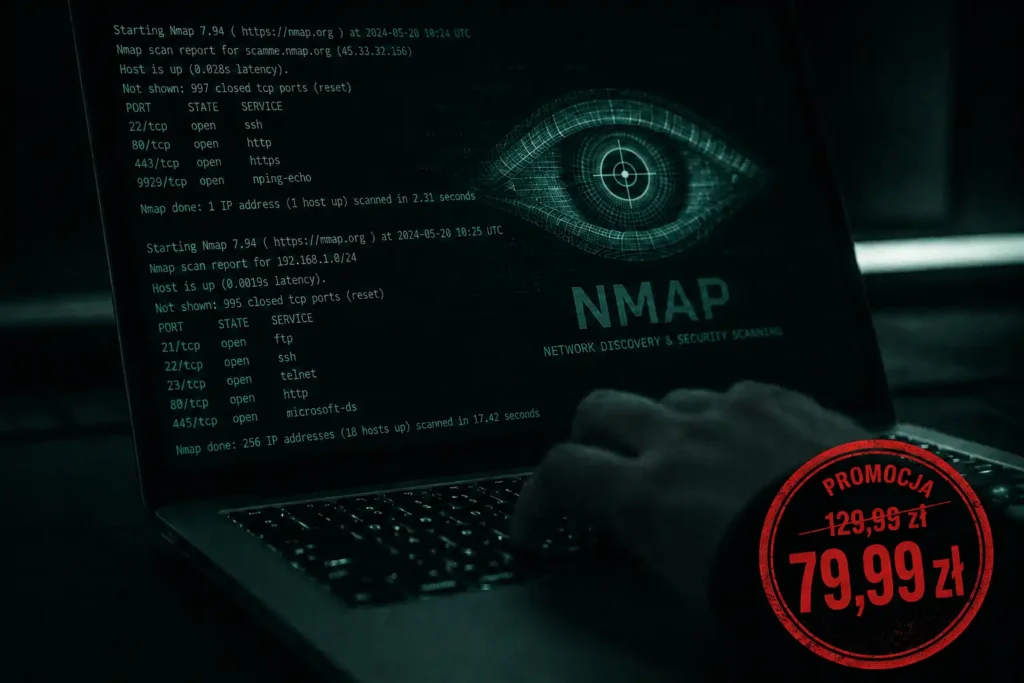
NMAP / KALI LINUX / REKONESANS SIECIOWY
Każdy skuteczny pentest zaczyna się od informacji. W tym praktycznym kursie Nmap nauczysz się prowadzić rekonesans sieciowy, wykrywać aktywne urządzenia, otwarte porty, wersje usług i systemy operacyjne. Zobaczysz także ciche skanowanie, techniki utrudniające wykrycie, skrypty NSE oraz kontrolowane scenariusze brute force i DoS. Od pierwszego polecenia do analizy celu — krok po kroku w Kali Linux.
ZOBACZ REKONESANS W PRAKTYCE
Darmowa lekcja
W darmowej lekcji przeprowadzisz ciche skanowanie w laboratorium, sprawdzisz nazwy badanych hostów i zobaczysz pracę z listą celów. To praktyczny fragment pokazujący, jak Nmap porządkuje rekonesans sieciowy przed dalszym testem penetracyjnym.
Oglądasz bez rejestracji · Skanuj wyłącznie własną sieć, laboratorium lub systemy, na których testowanie masz wyraźną zgodę właściciela.
OD PIERWSZEGO HOSTA DO PEŁNEGO PROFILU CELU
Poznasz proces, który poprzedza właściwy atak: odkrywanie urządzeń, skanowanie portów, identyfikację usług i systemów, a następnie wykorzystanie skryptów Nmap NSE do pogłębienia analizy bezpieczeństwa.
Instalacja, składnia, cele skanowania i bezpieczne laboratorium.
Zaczniesz od przygotowania środowiska w Kali Linux. Nauczysz się wskazywać pojedynczy host, zakres adresów i całe podsieci oraz poprawnie odczytywać pierwsze wyniki.
Aktywne hosty, nazwy urządzeń, zakresy adresów i listy celów.
Przeprowadzisz rekonesans sieciowy i oddzielisz aktywne urządzenia od nieużywanych adresów. Nauczysz się wydobywać nazwy hostów oraz przygotowywać listy do kolejnych etapów pentestu.
Skanowanie TCP, UDP, SYN Stealth oraz identyfikacja wersji.
Sprawdzisz, które porty są otwarte i jakie usługi za nimi działają. Nauczysz się rozpoznawać wersje oprogramowania oraz system operacyjny, aby ocenić potencjalną powierzchnię ataku.
Maskowanie skanów, enumeracja danych, brute force i wykrywanie podatności.
Przejdziesz od samego skanowania do automatyzacji zadań wykonywanych podczas pentestu. W kontrolowanym środowisku użyjesz Nmap Script Engine do zbierania dodatkowych informacji i sprawdzania konkretnych zagrożeń.
REKONESANS DECYDUJE O DALSZYM ATAKU
W kursie uczysz się przechodzić od szerokiego skanowania sieci do precyzyjnej analizy konkretnego hosta. Każdy etap wykonujesz w laboratorium, zapisujesz wynik i wykorzystujesz go do zaplanowania kolejnego kroku testu penetracyjnego.
Techniki skanowania, enumeracji, brute force i DoS wykonuj wyłącznie na własnych urządzeniach lub w środowisku, którego właściciel wyraźnie zezwolił na testy.
DLA KOGO JEST TEN KURS?
Potrzebujesz jasnego wprowadzenia do Nmapa, skanowania sieci i analizy wyników bez zakładania wcześniejszego doświadczenia.
Chcesz sprawniej prowadzić rekonesans, wykrywać usługi i automatyzować enumerację przy użyciu skryptów NSE.
Chcesz widzieć własną infrastrukturę oczami atakującego, wykrywać niepotrzebnie otwarte porty i ograniczać powierzchnię ataku.
Wystarczy podstawowa obsługa terminala. Kurs prowadzi od pierwszego skanu do zaawansowanej analizy w kontrolowanym środowisku.
UCZYSZ SIĘ PRZEZ PRAKTYKĘ
Zatrzymuj nagrania, testuj kolejne przełączniki i buduj własny schemat rekonesansu sieciowego. Kurs pozostaje na Twoim koncie bez abonamentu.
NMAP — OD ZERA DO HAKERA
Naucz się wykrywania hostów, skanowania portów, identyfikacji usług i pracy ze skryptami NSE. Zacznij od darmowej lekcji o cichym skanowaniu i zobacz, jak wygląda profesjonalny rekonesans sieciowy.
Wiedzę wykorzystuj wyłącznie podczas legalnych testów własnych sieci i systemów lub za zgodą ich właściciela.
Tak. Moje kursy uczą legalnego i etycznego testowania bezpieczeństwa. Wszystkie ćwiczenia wykonujesz na własnym sprzęcie, maszynach wirtualnych, systemach laboratoryjnych albo w środowisku, na którego testowanie masz zgodę właściciela. Wiedzy z kursów nie wolno wykorzystywać do atakowania cudzych urządzeń, kont lub systemów bez pozwolenia.
Tak, dostęp do kursów masz na zawsze :). Możesz do niego wrócić w każdej chwili i kontynuować naukę. Dodatkowo moje kursy są cały czas aktualizowane więc masz także dostęp do nowych wkładów z kursu.
Tak. Jeżeli dopiero zaczynasz przygodę z cyberbezpieczeństwem, zacznij od kursu „Kali Linux – część 1”. Wszystko pokazuję krok po kroku – od przygotowania środowiska i podstaw Linuksa aż do pierwszych praktycznych testów bezpieczeństwa. Przy bardziej specjalistycznych kursach warto sprawdzić wymagania podane w opisie.
W cenie kursu otrzymujesz moje pełne wsparcie oraz mentoring. Jestem dostępny, aby odpowiedzieć na Twoje pytania, pomóc rozwiązać problemy i poprowadzić Cię przez cały proces nauki. Moim celem jest, abyś osiągnął sukces i mógł z powodzeniem wykorzystać zdobyte umiejętności w praktyce.
Moje kursy są jednymi z najtańszych na rynku, dostępne na każdą kieszeń, a mimo to oferują bardzo wysoką jakość i praktyczne podejście o czym świadczą recenzje kursów. Gwarantuję, że kursy są tak wciągające, że po ich zakończeniu będziesz chciał więcej! Dodatkowo, każdy kursant ma 30 dni na zwrot kursu bez podania przyczyny, co jest częścią mojej gwarancji satysfakcji.
Tak, po spełnieniu warunków ukończenia otrzymasz imienny certyfikat SkumajHacking. Certyfikat potwierdza ukończenie kursu i zakres zdobytej wiedzy.
Tak. Płatność jest obsługiwana przez zewnętrznego operatora płatności(Stripe), a SkumajHacking nie przechowuje pełnych danych Twojej karty. Aktualnie dostępne metody płatności zobaczysz podczas składania zamówienia. Po potwierdzeniu płatności dostęp do kursu zostanie przypisany do Twojego konta.
Po potwierdzeniu płatności na platformie SkumajHacking zostanie utworzone Twoje konto. Na podany adres e-mail otrzymasz wiadomość z linkiem do ustawienia hasła. Jednocześnie zakupiony kurs zostanie przypisany do Twojego konta. Po zalogowaniu uzyskasz dostęp do lekcji wideo oraz wszystkich materiałów dodatkowych wymienionych na stronie kursu, takich jak instrukcje, skrypty, pliki i ćwiczenia.
Tak. Oferuję dobrowolną 30-dniową gwarancję zwrotu, jeżeli wykorzystanie kursu nie przekroczyło 30%. Szczegółowe warunki gwarancji oraz informacje o ustawowym prawie odstąpienia znajdziesz w regulaminie SkumajHacking.
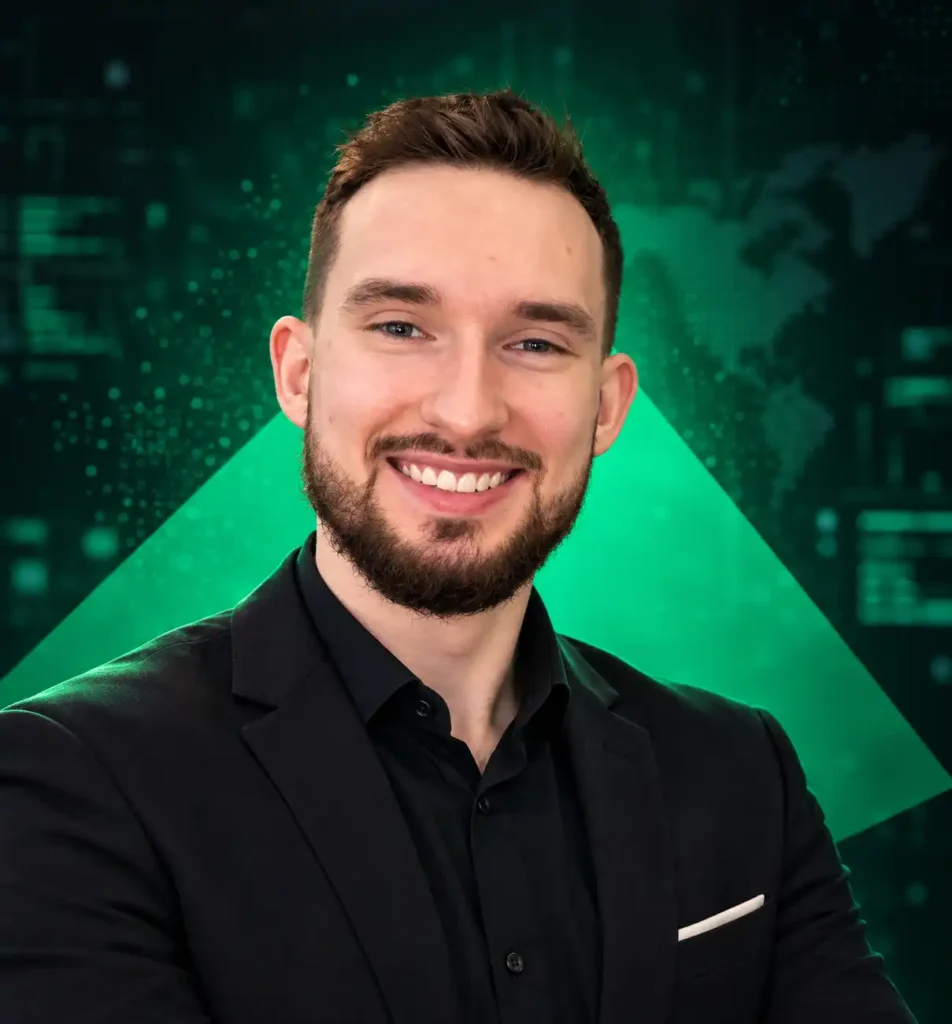
Cyberbezpieczeństwo to dla mnie nie tylko temat kursów. To moja codzienna praca.
Cześć, nazywam się Przemysław Szmaj. Jestem inżynierem informatyki i pracuję jako Security Technical Leader. Na co dzień zajmuję się testami bezpieczeństwa, analizą podatności oraz automatyzacją testów.
Tematyka Kali Linux towarzyszy mi już od czasów studiów — poświęciłem jej również swoją pracę inżynierską. SkumajHacking stworzyłem po to, aby pokazywać cyberbezpieczeństwo praktycznie, zrozumiale i bez zbędnego lania wody.
W kursach wszystko tłumaczę krok po kroku: od przygotowania bezpiecznego laboratorium aż do samodzielnego korzystania z narzędzi używanych podczas testów bezpieczeństwa. Jeśli podczas nauki utkniesz, możesz liczyć na moje wsparcie merytoryczne dotyczące materiału kursu.
Natychmiastowy dostęp • Bezpieczna płatność Stripe • Dostęp bezterminowy