KALI LINUX / CZĘŚĆ 2 / ZDALNY DOSTĘP I AUTOMATYZACJA
Druga część prowadzi dalej niż podstawowe skanowanie. Nauczysz się tunelować ruch, tworzyć kontrolowane backdoory na Windowsie i Linuxie, przejmować nad nimi zdalną kontrolę, oceniać ryzyko wykradania plików, łamać hasła do zaszyfrowanych danych oraz automatyzować zadania w Bashu. Ponad 8 godzin i ponad 70 lekcji pokazuje, jak łączyć narzędzia w kompletne scenariusze pentestowe i rozwijać umiejętności potrzebne w karierze cybersecurity.
ZOBACZ HACKING W PRAKTYCE
Darmowa lekcja
W darmowej lekcji przechodzimy do laboratorium i tworzymy kontrolowanego backdoora w systemie Linux. Zobaczysz, jak zestawiane jest zdalne połączenie, jakie możliwości może uzyskać atakujący i dlaczego wykrywanie takich mechanizmów jest ważne dla bezpieczeństwa systemu.
Oglądasz bez rejestracji · Wszystkie scenariusze wykonuj we własnym laboratorium lub na systemach, do których testowania masz wyraźne upoważnienie.
ŁĄCZ TECHNIKI W CAŁOŚĆ
Nauczysz się zestawiać połączenia, zarządzać maszynami zdalnie, testować zabezpieczenia plików oraz tworzyć skrypty przyspieszające powtarzalne zadania pentestera.
SSH, PuTTY i tunelowanie ruchu w praktyce.
Skonfigurujesz zdalny dostęp do systemów testowych i zobaczysz, jak tunele pozwalają udostępniać lokalne usługi poza siecią laboratoryjną.
Bind shell, reverse shell i kontrola systemu testowego.
W kontrolowanym środowisku utworzysz mechanizmy zdalnego dostępu dla Windowsa i Linuxa. Zrozumiesz różnicę między połączeniami oraz ryzyko pozostawienia backdoora w systemie.
Kontrolowane testy haseł do ZIP, RAR i PDF.
Poznasz metody odzyskiwania i testowania haseł do popularnych formatów plików. Zobaczysz, jak długość i jakość hasła wpływa na odporność danych.
Skrypty, Metasploit i zagrożenia aplikacji internetowych.
Zamiast wielokrotnie wykonywać te same polecenia, zapiszesz je w skryptach. Połączysz automatyzację z narzędziami pentestera i poznasz kolejne zagrożenia występujące w aplikacjach webowych.
WIĘCEJ NIŻ POJEDYNCZE POLECENIA
Najpierw zestawiasz dostęp, później przejmujesz testowy system, sprawdzasz zabezpieczenia danych i automatyzujesz pracę. Dzięki temu zaczynasz myśleć procesem, a nie zapamiętywać oderwane komendy.
Backdoory, testy haseł i techniki zdalnego dostępu ćwicz wyłącznie na własnych maszynach lub za jednoznaczną zgodą właściciela systemu.
DLA KOGO JEST TEN KURS?
Masz podstawy Linuxa oraz sieci i chcesz przejść do bardziej rozbudowanych scenariuszy ethical hackingu.
Chcesz ćwiczyć zdalny dostęp, backdoory, testowanie haseł i pierwsze zastosowania Metasploit Framework.
Wolisz tworzyć własne skrypty niż wielokrotnie wpisywać te same polecenia w terminalu.
Najlepiej rozpocząć po części pierwszej lub z podstawową znajomością Kali Linux, terminala i sieci komputerowych.
PRAKTYKA WE WŁASNYM TEMPIE
Kurs pozostaje na Twoim koncie. Możesz wrócić do konfiguracji tunelu, skryptu lub scenariusza zdalnego dostępu dokładnie wtedy, gdy go potrzebujesz.
KALI LINUX — CZĘŚĆ 2
Naucz się łączyć narzędzia w kompletne scenariusze testów penetracyjnych i rozwijaj warsztat potrzebny w pracy pentestera. Zacznij od darmowej lekcji i zobacz tworzenie backdoora w testowym Linuxie.
Wiedzę wykorzystuj wyłącznie do legalnych testów własnych urządzeń lub systemów, na których badanie masz zgodę właściciela.
Tak. Moje kursy uczą legalnego i etycznego testowania bezpieczeństwa. Wszystkie ćwiczenia wykonujesz na własnym sprzęcie, maszynach wirtualnych, systemach laboratoryjnych albo w środowisku, na którego testowanie masz zgodę właściciela. Wiedzy z kursów nie wolno wykorzystywać do atakowania cudzych urządzeń, kont lub systemów bez pozwolenia.
Tak, dostęp do kursów masz na zawsze :). Możesz do niego wrócić w każdej chwili i kontynuować naukę. Dodatkowo moje kursy są cały czas aktualizowane więc masz także dostęp do nowych wkładów z kursu.
Tak. Jeżeli dopiero zaczynasz przygodę z cyberbezpieczeństwem, zacznij od kursu „Kali Linux – część 1”. Wszystko pokazuję krok po kroku – od przygotowania środowiska i podstaw Linuksa aż do pierwszych praktycznych testów bezpieczeństwa. Przy bardziej specjalistycznych kursach warto sprawdzić wymagania podane w opisie.
W cenie kursu otrzymujesz moje pełne wsparcie oraz mentoring. Jestem dostępny, aby odpowiedzieć na Twoje pytania, pomóc rozwiązać problemy i poprowadzić Cię przez cały proces nauki. Moim celem jest, abyś osiągnął sukces i mógł z powodzeniem wykorzystać zdobyte umiejętności w praktyce.
Moje kursy są jednymi z najtańszych na rynku, dostępne na każdą kieszeń, a mimo to oferują bardzo wysoką jakość i praktyczne podejście o czym świadczą recenzje kursów. Gwarantuję, że kursy są tak wciągające, że po ich zakończeniu będziesz chciał więcej! Dodatkowo, każdy kursant ma 30 dni na zwrot kursu bez podania przyczyny, co jest częścią mojej gwarancji satysfakcji.
Tak, po spełnieniu warunków ukończenia otrzymasz imienny certyfikat SkumajHacking. Certyfikat potwierdza ukończenie kursu i zakres zdobytej wiedzy.
Tak. Płatność jest obsługiwana przez zewnętrznego operatora płatności(Stripe), a SkumajHacking nie przechowuje pełnych danych Twojej karty. Aktualnie dostępne metody płatności zobaczysz podczas składania zamówienia. Po potwierdzeniu płatności dostęp do kursu zostanie przypisany do Twojego konta.
Po potwierdzeniu płatności na platformie SkumajHacking zostanie utworzone Twoje konto. Na podany adres e-mail otrzymasz wiadomość z linkiem do ustawienia hasła. Jednocześnie zakupiony kurs zostanie przypisany do Twojego konta. Po zalogowaniu uzyskasz dostęp do lekcji wideo oraz wszystkich materiałów dodatkowych wymienionych na stronie kursu, takich jak instrukcje, skrypty, pliki i ćwiczenia.
Tak. Oferuję dobrowolną 30-dniową gwarancję zwrotu, jeżeli wykorzystanie kursu nie przekroczyło 30%. Szczegółowe warunki gwarancji oraz informacje o ustawowym prawie odstąpienia znajdziesz w regulaminie SkumajHacking.
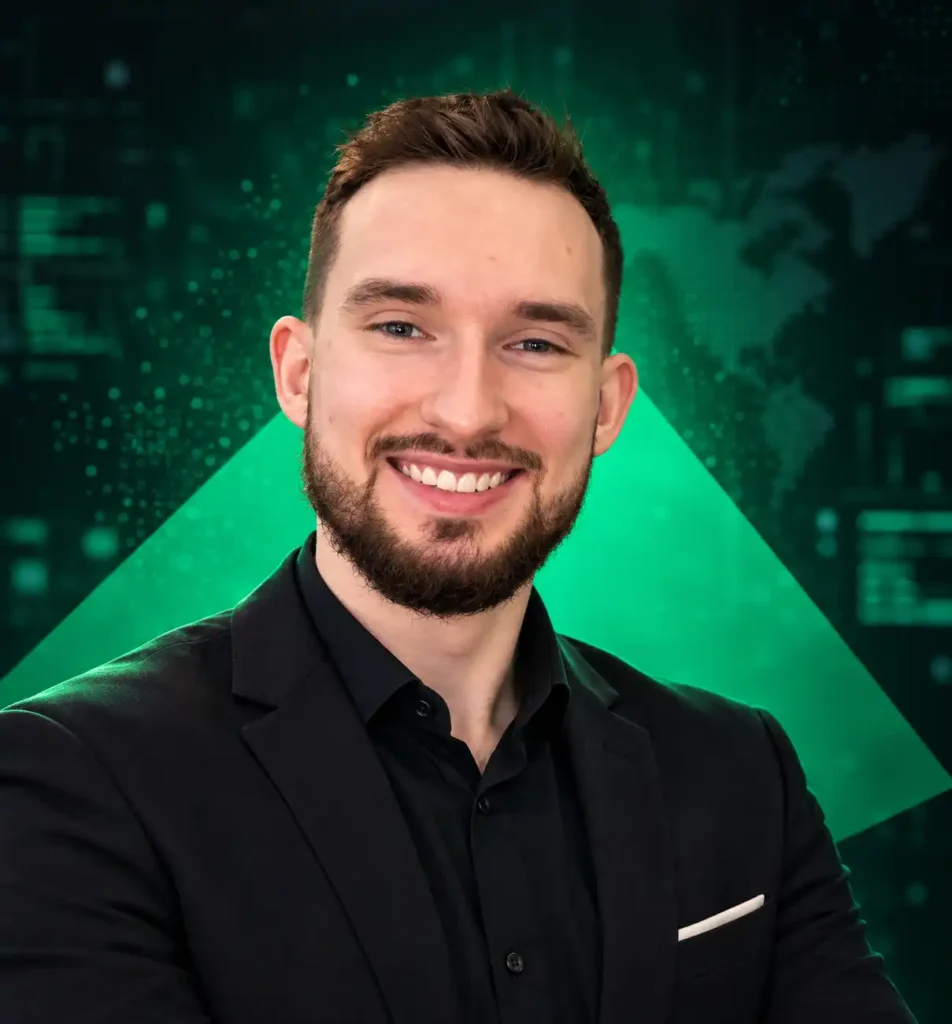
Cyberbezpieczeństwo to dla mnie nie tylko temat kursów. To moja codzienna praca.
Cześć, nazywam się Przemysław Szmaj. Jestem inżynierem informatyki i pracuję jako Security Technical Leader. Na co dzień zajmuję się testami bezpieczeństwa, analizą podatności oraz automatyzacją testów.
Tematyka Kali Linux towarzyszy mi już od czasów studiów — poświęciłem jej również swoją pracę inżynierską. SkumajHacking stworzyłem po to, aby pokazywać cyberbezpieczeństwo praktycznie, zrozumiale i bez zbędnego lania wody.
W kursach wszystko tłumaczę krok po kroku: od przygotowania bezpiecznego laboratorium aż do samodzielnego korzystania z narzędzi używanych podczas testów bezpieczeństwa. Jeśli podczas nauki utkniesz, możesz liczyć na moje wsparcie merytoryczne dotyczące materiału kursu.
Natychmiastowy dostęp • Bezpieczna płatność Stripe • Dostęp bezterminowy