
KALI LINUX / TCPDUMP / ANALIZA RUCHU SIECIOWEGO
TCPDump pozwala obserwować ruch sieciowy bezpośrednio z terminala. W tym kursie nauczysz się wybierać interfejs, budować precyzyjne filtry, zapisywać przechwycone pakiety i analizować je również w Wiresharku. Wszystko krok po kroku, we własnym, kontrolowanym laboratorium.
ZOBACZ PRZED ZAKUPEM
Darmowa lekcja
W przykładowej lekcji zobaczysz, jak ograniczyć przechwytywanie do ruchu konkretnego urządzenia. Sprawdzisz sposób prowadzenia kursu i zobaczysz TCPDump w praktyce — bez rejestracji.
Oglądasz bez rejestracji · Wszystkie ćwiczenia wykonuj wyłącznie we własnej sieci lub w środowisku, na którego testowanie masz wyraźną zgodę.
CO BĘDZIESZ POTRAFIĆ?
Poznasz pełny proces pracy z TCPDumpem: przygotujesz laboratorium, wybierzesz właściwy interfejs, zbudujesz filtry, zapiszesz materiał do dalszej analizy i wykorzystasz go podczas rozpoznawania zagrożeń.
Przygotuj laboratorium i wybierz właściwy interfejs.
Zainstalujesz potrzebne narzędzia i zobaczysz, skąd TCPDump pobiera dane. Nauczysz się kontrolować ilość wyników, aby czytelnie obserwować ruch bez zalewania terminala.
Filtruj po hoście, kierunku, porcie i protokole.
Nauczysz się usuwać szum z wyników i zawężać przechwytywanie do wybranych urządzeń oraz usług. Połączysz proste warunki w filtry odpowiadające realnym scenariuszom analizy.
Buduj precyzyjne zapytania i pracuj na zapisanym materiale.
Połączysz operatory logiczne, aby obserwować kilka typów ruchu jednocześnie lub wykluczać niepotrzebne pakiety. Zapiszesz przechwycone dane i otworzysz je w Wiresharku.
Wykorzystaj przechwycone pakiety podczas testów i obrony.
W odizolowanym laboratorium przeanalizujesz ruch generowany przez typowe techniki ataku. Zobaczysz również, dlaczego nieszyfrowane protokoły narażają przesyłane dane.
TCPDUMP W PRAKTYCE
Zaczynasz od przechwycenia ruchu na właściwym interfejsie. Następnie ograniczasz wynik do adresu, protokołu lub portu, zapisujesz materiał do pliku i analizujesz go w terminalu albo Wiresharku. Dzięki temu uczysz się prowadzić analizę świadomie, zamiast przeglądać przypadkowe dane.
Ćwiczysz wyłącznie we własnej sieci, na maszynach wirtualnych lub w systemach, do których testowania masz upoważnienie. Przechwytywanie cudzego ruchu bez zgody może naruszać prawo i prywatność.
DLA KOGO JEST TEN KURS?
Chcesz zobaczyć, jak urządzenia komunikują się w sieci, oraz nauczyć się analizować pakiety krok po kroku.
Chcesz sprawniej prowadzić rekonesans, weryfikować ruch podczas testów i dokumentować wyniki w plikach PCAP.
Chcesz rozpoznawać nietypową komunikację, próby brute force, ataki DoS i ryzykowne użycie nieszyfrowanych protokołów.
Techniczne pojęcia poznasz podczas kursu. Do ćwiczeń przydadzą się podstawy Linuxa, terminala i sieci komputerowych oraz komputer pozwalający uruchomić maszyny testowe.
UCZYSZ SIĘ PRZEZ DZIAŁANIE
Zatrzymaj lekcję, przejdź do własnego laboratorium i powtórz analizę. Każdy scenariusz możesz wykonywać we własnym tempie, stopniowo przechodząc od prostych filtrów do analizy incydentów.
TCPDUMP W PIGUŁCE
Przejdź od wyboru interfejsu i pierwszego przechwycenia przez precyzyjne filtry aż po zapis PCAP i analizę śladów incydentu. Zacznij od darmowej lekcji i sprawdź, czy taki sposób nauki Ci odpowiada.
Wiedzę wykorzystuj wyłącznie do legalnej analizy własnej sieci lub systemów, na których badanie masz zgodę właściciela.
Tak. Moje kursy uczą legalnego i etycznego testowania bezpieczeństwa. Wszystkie ćwiczenia wykonujesz na własnym sprzęcie, maszynach wirtualnych, systemach laboratoryjnych albo w środowisku, na którego testowanie masz zgodę właściciela. Wiedzy z kursów nie wolno wykorzystywać do atakowania cudzych urządzeń, kont lub systemów bez pozwolenia.
Tak, dostęp do kursów masz na zawsze :). Możesz do niego wrócić w każdej chwili i kontynuować naukę. Dodatkowo moje kursy są cały czas aktualizowane więc masz także dostęp do nowych wkładów z kursu.
Tak. Jeżeli dopiero zaczynasz przygodę z cyberbezpieczeństwem, zacznij od kursu „Kali Linux – część 1”. Wszystko pokazuję krok po kroku – od przygotowania środowiska i podstaw Linuksa aż do pierwszych praktycznych testów bezpieczeństwa. Przy bardziej specjalistycznych kursach warto sprawdzić wymagania podane w opisie.
W cenie kursu otrzymujesz moje pełne wsparcie oraz mentoring. Jestem dostępny, aby odpowiedzieć na Twoje pytania, pomóc rozwiązać problemy i poprowadzić Cię przez cały proces nauki. Moim celem jest, abyś osiągnął sukces i mógł z powodzeniem wykorzystać zdobyte umiejętności w praktyce.
Moje kursy są jednymi z najtańszych na rynku, dostępne na każdą kieszeń, a mimo to oferują bardzo wysoką jakość i praktyczne podejście o czym świadczą recenzje kursów. Gwarantuję, że kursy są tak wciągające, że po ich zakończeniu będziesz chciał więcej! Dodatkowo, każdy kursant ma 30 dni na zwrot kursu bez podania przyczyny, co jest częścią mojej gwarancji satysfakcji.
Tak, po spełnieniu warunków ukończenia otrzymasz imienny certyfikat SkumajHacking. Certyfikat potwierdza ukończenie kursu i zakres zdobytej wiedzy.
Tak. Płatność jest obsługiwana przez zewnętrznego operatora płatności(Stripe), a SkumajHacking nie przechowuje pełnych danych Twojej karty. Aktualnie dostępne metody płatności zobaczysz podczas składania zamówienia. Po potwierdzeniu płatności dostęp do kursu zostanie przypisany do Twojego konta.
Po potwierdzeniu płatności na platformie SkumajHacking zostanie utworzone Twoje konto. Na podany adres e-mail otrzymasz wiadomość z linkiem do ustawienia hasła. Jednocześnie zakupiony kurs zostanie przypisany do Twojego konta. Po zalogowaniu uzyskasz dostęp do lekcji wideo oraz wszystkich materiałów dodatkowych wymienionych na stronie kursu, takich jak instrukcje, skrypty, pliki i ćwiczenia.
Tak. Oferuję dobrowolną 30-dniową gwarancję zwrotu, jeżeli wykorzystanie kursu nie przekroczyło 30%. Szczegółowe warunki gwarancji oraz informacje o ustawowym prawie odstąpienia znajdziesz w regulaminie SkumajHacking.
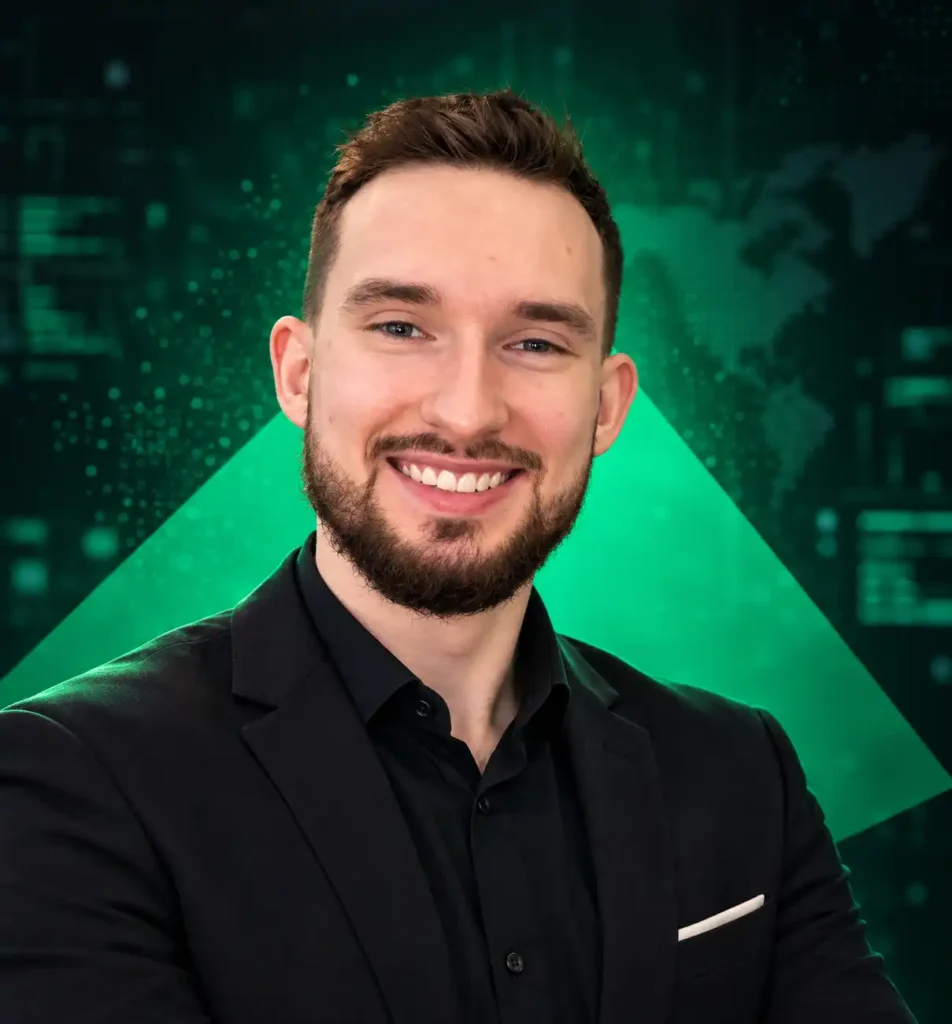
Cyberbezpieczeństwo to dla mnie nie tylko temat kursów. To moja codzienna praca.
Cześć, nazywam się Przemysław Szmaj. Jestem inżynierem informatyki i pracuję jako Security Technical Leader. Na co dzień zajmuję się testami bezpieczeństwa, analizą podatności oraz automatyzacją testów.
Tematyka Kali Linux towarzyszy mi już od czasów studiów — poświęciłem jej również swoją pracę inżynierską. SkumajHacking stworzyłem po to, aby pokazywać cyberbezpieczeństwo praktycznie, zrozumiale i bez zbędnego lania wody.
W kursach wszystko tłumaczę krok po kroku: od przygotowania bezpiecznego laboratorium aż do samodzielnego korzystania z narzędzi używanych podczas testów bezpieczeństwa. Jeśli podczas nauki utkniesz, możesz liczyć na moje wsparcie merytoryczne dotyczące materiału kursu.
Natychmiastowy dostęp • Bezpieczna płatność Stripe • Dostęp bezterminowy