
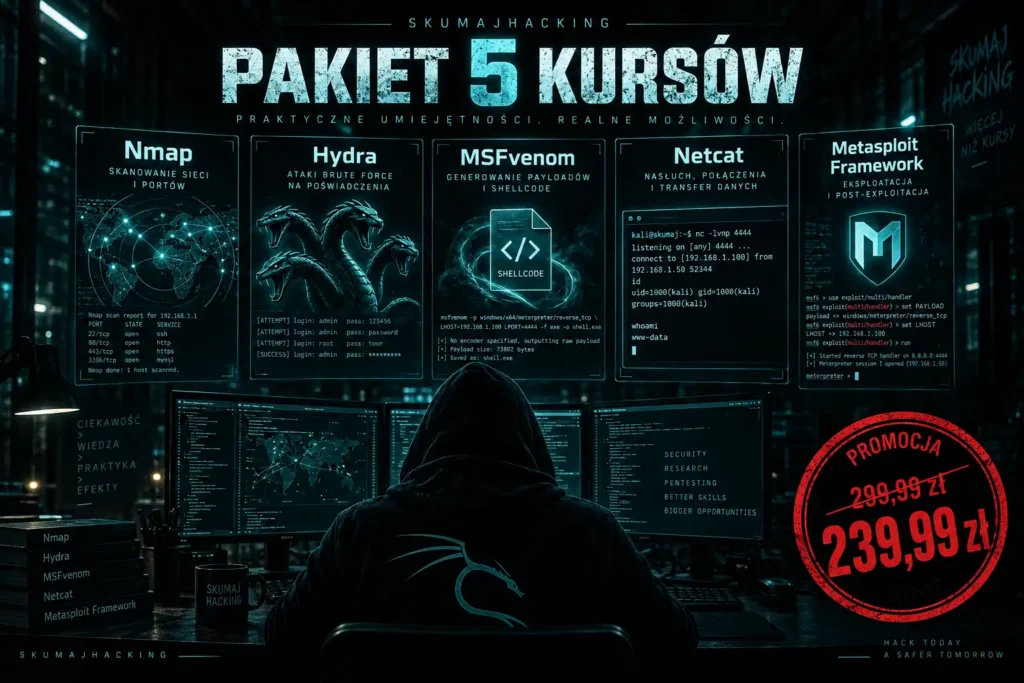

Hasło nie zawsze oznacza bezpieczeństwo. Nauczysz się sprawdzać hasła i rozpoznawać działające dane logowania na systemach testowych. Zobaczysz, jak Hydra automatyzuje kolejne próby i dlaczego proste hasło może otworzyć drogę do urządzenia. Wykonasz ćwiczenia samodzielnie, krok po kroku.
Wpisujesz polecenie na swoim komputerze, a wykonuje je drugi. Nauczysz się uzyskiwać zdalny dostęp w przygotowanych ćwiczeniach i zobaczysz, co może umożliwić wykorzystana luka lub uruchomiony plik. Poznasz też demonstrację dostępu do kamerki — konkretny przykład skutków przejęcia urządzenia.
Z Nmapem odkryjesz urządzenia i słabe punkty. Z Hydrą przetestujesz hasła. MSFVenom i Metasploit pokażą Ci mechanizmy przejmowania kontroli, a Netcat — przesyłanie plików i zdalne polecenia. Zrozumiesz, po które narzędzie sięgnąć i co oznacza wynik jego działania.
Zamiast zastanawiać się, od czego zacząć, skorzystasz z pięciu kursów z ćwiczeniami do samodzielnego wykonania. Zatrzymuj nagrania, powtarzaj działania i obserwuj efekty na własnych maszynach testowych. Bezterminowy dostęp pozwoli Ci wracać do lekcji i utrwalać umiejętności we własnym tempie.
PAKIET 5 KURSÓW / NARZĘDZIA PENTESTERA
Zobacz, jak haker uzyskuje dostęp do urządzenia i co może zrobić dalej. Odkryjesz słabe hasła, przećwiczysz zdalne sterowanie i zobaczysz obraz z kamerki na komputerze testowym. Pięć kursów pokazuje prawdziwe techniki hackingu krok po kroku — na własnych urządzeniach lub w środowisku, które masz zgodę testować.
ZOBACZ PRZED ZAKUPEM
Darmowa lekcja
Komputer został przejęty. Co teraz? W darmowej lekcji zobaczysz, jak uzyskany dostęp pozwala podejrzeć obraz z jego kamerki. Pokaz odbywa się na systemie testowym. Włącz film i sprawdź, jak tłumaczę każdy etap.
Oglądasz bez rejestracji · Ćwiczenia wykonuj we własnym laboratorium lub za zgodą właściciela systemu.
CO ZNAJDZIESZ W PAKIECIE?
Sprawdź, jakie urządzenia działają w sieci. Znajdź słabe hasło. Zobacz, jak niebezpieczny plik może otworzyć dostęp do komputera. Potem wykonuj polecenia na drugim urządzeniu i przesyłaj pliki. Każdy kurs pokazuje inny fragment tego procesu w warunkach laboratoryjnych.
Znajdź otwarte drzwi do systemu.
Od czego haker zaczyna? Od sprawdzenia, co widać w sieci. Z Nmapem odkryjesz podłączone urządzenia i sprawdzisz, jakie programy udostępniają połączenie. Dowiesz się, gdzie szukać słabych punktów i jak rozumieć wyniki.
Sprawdź, czy hasło da się odgadnąć.
Hasło ma chronić dostęp. Ale co, jeśli jest zbyt proste? Hydra automatycznie sprawdza przygotowaną listę haseł. W ćwiczeniach zobaczysz moment, w którym trafia na poprawne dane i otwiera drogę do logowania na testowym systemie.
Zobacz, jak plik może oddać kontrolę nad urządzeniem.
Uruchamiasz plik na maszynie testowej, a ona nawiązuje połączenie z Twoim komputerem. W kursie poznasz payload, czyli kod wykonujący określone działanie na urządzeniu. Zobaczysz, jak może służyć uzyskaniu zdalnego dostępu i dlaczego warto uważać na nieznane pliki.
Wykorzystaj lukę. Wydawaj polecenia drugiemu komputerowi.
Błąd w programie może pozwolić na znacznie więcej niż wyświetlenie komunikatu. Na podatnej maszynie testowej przećwiczysz wykorzystanie takiej luki i pracę ze zdalnym dostępem. Zobaczysz, jak polecenie wpisane u Ciebie wykonuje się na drugim komputerze.
Przesyłaj pliki. Odbieraj wiadomości. Steruj zdalnie.
Netcat wygląda niepozornie, ale potrafi połączyć dwa komputery, przesłać plik i pomóc uruchomić zdalną konsolę — okno, w którym wydajesz polecenia drugiemu urządzeniu. Zobaczysz też, jak rozpoznać niechciane połączenie i je przerwać.
TAK WYGLĄDA PRAKTYCZNY HACKING
Na początku widzisz tylko drugie urządzenie w sieci. Później sprawdzasz jego zabezpieczenia, a w przygotowanym ćwiczeniu uzyskujesz zdalny dostęp. Możesz obserwować efekty własnych działań i zrozumieć, co pozwoliło przejąć kontrolę. To właśnie te momenty sprawiają, że hacking przestaje być abstrakcją.
Ćwiczysz na własnych maszynach lub systemach, do których masz upoważnienie. Poznajesz rzeczywiste techniki i obserwujesz ich działanie w kontrolowanych warunkach.
DLA KOGO JEST TEN PAKIET?
Znasz nazwy narzędzi z filmów i artykułów. Teraz chcesz je uruchomić, wykonać ćwiczenie i zobaczyć wynik na swoim ekranie.
Znasz podstawy obsługi Linuxa i chcesz zobaczyć coś więcej: odgadnięte słabe hasło, obraz z kamerki i polecenia wykonywane na drugim urządzeniu.
Chcesz wiedzieć, skąd bierze się dostęp do komputera, co może zrobić atakujący i dlaczego jedna słabość potrafi mieć tak duże znaczenie.
Techniczne pojęcia poznasz w trakcie nauki. Do samodzielnych ćwiczeń przydadzą się podstawy Linuxa, wpisywania poleceń i działania sieci oraz komputer do uruchomienia maszyn testowych. Szczegółowe wymagania znajdziesz w opisach kursów.
NAUKA NA TWOICH ZASADACH
Zatrzymaj lekcję, przejdź do terminala i wykonaj ćwiczenie. Wróć do fragmentu, który chcesz lepiej zrozumieć. Buduj warsztat we własnym tempie, z materiałami, do których możesz wracać.
5 KURSÓW. PRAKTYCZNY WARSZTAT.
Słabe hasła. Niebezpieczne pliki. Zdalne sterowanie i obraz z kamerki. Poznaj mechanizmy, które stoją za przejęciem urządzenia, i przećwicz je w swoim laboratorium. Zacznij od darmowej lekcji.
Tak. Moje kursy uczą legalnego i etycznego testowania bezpieczeństwa. Wszystkie ćwiczenia wykonujesz na własnym sprzęcie, maszynach wirtualnych, systemach laboratoryjnych albo w środowisku, na którego testowanie masz zgodę właściciela. Wiedzy z kursów nie wolno wykorzystywać do atakowania cudzych urządzeń, kont lub systemów bez pozwolenia.
Tak, dostęp do kursów masz na zawsze :). Możesz do niego wrócić w każdej chwili i kontynuować naukę. Dodatkowo moje kursy są cały czas aktualizowane więc masz także dostęp do nowych wkładów z kursu.
Tak. Jeżeli dopiero zaczynasz przygodę z cyberbezpieczeństwem, zacznij od kursu „Kali Linux – część 1”. Wszystko pokazuję krok po kroku – od przygotowania środowiska i podstaw Linuksa aż do pierwszych praktycznych testów bezpieczeństwa. Przy bardziej specjalistycznych kursach warto sprawdzić wymagania podane w opisie.
W cenie kursu otrzymujesz moje pełne wsparcie oraz mentoring. Jestem dostępny, aby odpowiedzieć na Twoje pytania, pomóc rozwiązać problemy i poprowadzić Cię przez cały proces nauki. Moim celem jest, abyś osiągnął sukces i mógł z powodzeniem wykorzystać zdobyte umiejętności w praktyce.
Moje kursy są jednymi z najtańszych na rynku, dostępne na każdą kieszeń, a mimo to oferują bardzo wysoką jakość i praktyczne podejście o czym świadczą recenzje kursów. Gwarantuję, że kursy są tak wciągające, że po ich zakończeniu będziesz chciał więcej! Dodatkowo, każdy kursant ma 30 dni na zwrot kursu bez podania przyczyny, co jest częścią mojej gwarancji satysfakcji.
Tak, po spełnieniu warunków ukończenia otrzymasz imienny certyfikat SkumajHacking. Certyfikat potwierdza ukończenie kursu i zakres zdobytej wiedzy.
Tak. Płatność jest obsługiwana przez zewnętrznego operatora płatności(Stripe), a SkumajHacking nie przechowuje pełnych danych Twojej karty. Aktualnie dostępne metody płatności zobaczysz podczas składania zamówienia. Po potwierdzeniu płatności dostęp do kursu zostanie przypisany do Twojego konta.
Po potwierdzeniu płatności na platformie SkumajHacking zostanie utworzone Twoje konto. Na podany adres e-mail otrzymasz wiadomość z linkiem do ustawienia hasła. Jednocześnie zakupiony kurs zostanie przypisany do Twojego konta. Po zalogowaniu uzyskasz dostęp do lekcji wideo oraz wszystkich materiałów dodatkowych wymienionych na stronie kursu, takich jak instrukcje, skrypty, pliki i ćwiczenia.
Tak. Oferuję dobrowolną 30-dniową gwarancję zwrotu, jeżeli wykorzystanie kursu nie przekroczyło 30%. Szczegółowe warunki gwarancji oraz informacje o ustawowym prawie odstąpienia znajdziesz w regulaminie SkumajHacking.
Cyberbezpieczeństwo to dla mnie nie tylko temat kursów. To moja codzienna praca.
Cześć, nazywam się Przemysław Szmaj. Jestem inżynierem informatyki i pracuję jako Security Technical Leader. Na co dzień zajmuję się testami bezpieczeństwa, analizą podatności oraz automatyzacją testów.
Tematyka Kali Linux towarzyszy mi już od czasów studiów — poświęciłem jej również swoją pracę inżynierską. SkumajHacking stworzyłem po to, aby pokazywać cyberbezpieczeństwo praktycznie, zrozumiale i bez zbędnego lania wody.
W kursach wszystko tłumaczę krok po kroku: od przygotowania bezpiecznego laboratorium aż do samodzielnego korzystania z narzędzi używanych podczas testów bezpieczeństwa. Jeśli podczas nauki utkniesz, możesz liczyć na moje wsparcie merytoryczne dotyczące materiału kursu.