KALI LINUX / METASPLOIT FRAMEWORK / ETHICAL HACKING
Zobacz, jak haker rozpoznaje podatną maszynę, dobiera exploit i zdobywa nad nią kontrolę. Z Metasploit Framework przejdziesz przez realistyczny scenariusz testu penetracyjnego: od skanowania i przełamania zabezpieczeń po dostęp do plików, pulpitu, kamerki i aktywności użytkownika. Wszystko wykonasz krok po kroku we własnym, kontrolowanym laboratorium.
ZOBACZ HACKING W PRAKTYCE
Darmowa lekcja
W darmowej lekcji zobaczysz, jak po uzyskaniu dostępu do testowej maszyny Meterpreter pozwala uruchomić kamerkę i wykonać zdjęcie. To konkretny pokaz możliwości, jakie może zdobyć atakujący po przełamaniu zabezpieczeń. Włącz film i zobacz każdy etap na ekranie instruktora.
Oglądasz bez rejestracji · Pokaz odbywa się w kontrolowanym laboratorium. Ćwiczenia wykonuj wyłącznie na własnych urządzeniach lub za zgodą właściciela systemu.
CZEGO SIĘ NAUCZYSZ?
Nie uczysz się samych definicji. Przechodzisz przez cały łańcuch ataku: rozpoznajesz cel, dobierasz exploit, uruchamiasz payload, zdobywasz sesję Meterpretera i sprawdzasz, do jakich danych oraz funkcji urządzenia może dotrzeć atakujący.
Poznaj narzędzie, którym przeprowadza się realne testy penetracyjne.
Zainstalujesz Kali Linux, uruchomisz Metasploit Framework i nauczysz się sprawnie poruszać po jego konsoli. Zrozumiesz, jak współpracują ze sobą exploit, payload, encoder i moduły pomocnicze.
Skanuj porty, rozpoznawaj usługi i dobieraj właściwy moduł.
Zobaczysz, jak haker zbiera informacje o celu przed atakiem. Rozpoznasz wersje usług, użytkowników oraz słabe hasła, a następnie wykorzystasz wyniki do przeprowadzenia kontrolowanego włamania.
Pliki, pulpit, kamera i aktywność użytkownika testowej maszyny.
Po wykorzystaniu podatności przejdziesz do najciekawszego etapu: pracy na przejętym systemie. Sprawdzisz, jak Meterpreter pozwala uzyskać dostęp do danych i funkcji urządzenia oraz dlaczego skutki włamania mogą być tak poważne.
Od zwykłej sesji do konta administratora lub root.
Połączysz MSFVenom z Metasploit Framework, poznasz działanie encoderów i zobaczysz, jak payload może zostać ukryty w pozornie zwykłym pliku. Następnie sprawdzisz możliwości eskalacji uprawnień i ślady pozostawiane przez atak.
ZOBACZ, CO DZIEJE SIĘ PO WŁAMANIU
W kursie nie zatrzymujesz się na komunikacie o znalezionej luce. Wykorzystujesz ją w laboratorium, zdobywasz sesję i sprawdzasz, jak daleko może posunąć się atakujący: przeglądać oraz pobierać pliki, obserwować ekran, uruchomić kamerkę, rejestrować klawisze i walczyć o wyższe uprawnienia.
Wszystkie pokazy odbywają się na własnych maszynach testowych. Technik używaj wyłącznie podczas legalnych testów bezpieczeństwa przeprowadzanych za zgodą właściciela systemu.
DLA KOGO JEST TEN KURS?
Zaczynasz od zera i chcesz samodzielnie przejąć pierwszą testową maszynę, rozumiejąc każdy wykonany krok.
Chcesz sprawniej wyszukiwać exploity, tworzyć payloady, zarządzać sesjami i oceniać rzeczywiste skutki podatności.
Interesuje Cię, jak atakujący uzyskuje dostęp do plików, pulpitu, kamerki i wyższych uprawnień — oraz jak można się przed tym bronić.
Kurs prowadzi krok po kroku. Przydadzą się podstawy Linuxa, terminala i sieci oraz komputer pozwalający uruchomić własne maszyny wirtualne.
PRAKTYKA ZAMIAST SUCHEJ TEORII
Zatrzymaj nagranie, przejdź do własnych maszyn testowych i wykonaj pokazany scenariusz. Od pierwszego skanu aż po przejęcie kontroli — każdy etap możesz powtarzać we własnym tempie.
METASPLOIT FRAMEWORK OD ZERA DO HAKERA
Od rekonesansu i wykorzystania podatności przez Meterpretera i wykradanie testowych danych aż po kamerę, keylogger, własne payloady oraz eskalację uprawnień. Obejrzyj darmową lekcję i zobacz hacking w praktyce.
Wiedzę wykorzystuj wyłącznie podczas legalnych testów własnych urządzeń lub systemów, na których badanie masz zgodę właściciela.
Tak. Moje kursy uczą legalnego i etycznego testowania bezpieczeństwa. Wszystkie ćwiczenia wykonujesz na własnym sprzęcie, maszynach wirtualnych, systemach laboratoryjnych albo w środowisku, na którego testowanie masz zgodę właściciela. Wiedzy z kursów nie wolno wykorzystywać do atakowania cudzych urządzeń, kont lub systemów bez pozwolenia.
Tak, dostęp do kursów masz na zawsze :). Możesz do niego wrócić w każdej chwili i kontynuować naukę. Dodatkowo moje kursy są cały czas aktualizowane więc masz także dostęp do nowych wkładów z kursu.
Tak. Jeżeli dopiero zaczynasz przygodę z cyberbezpieczeństwem, zacznij od kursu „Kali Linux – część 1”. Wszystko pokazuję krok po kroku – od przygotowania środowiska i podstaw Linuksa aż do pierwszych praktycznych testów bezpieczeństwa. Przy bardziej specjalistycznych kursach warto sprawdzić wymagania podane w opisie.
W cenie kursu otrzymujesz moje pełne wsparcie oraz mentoring. Jestem dostępny, aby odpowiedzieć na Twoje pytania, pomóc rozwiązać problemy i poprowadzić Cię przez cały proces nauki. Moim celem jest, abyś osiągnął sukces i mógł z powodzeniem wykorzystać zdobyte umiejętności w praktyce.
Moje kursy są jednymi z najtańszych na rynku, dostępne na każdą kieszeń, a mimo to oferują bardzo wysoką jakość i praktyczne podejście o czym świadczą recenzje kursów. Gwarantuję, że kursy są tak wciągające, że po ich zakończeniu będziesz chciał więcej! Dodatkowo, każdy kursant ma 30 dni na zwrot kursu bez podania przyczyny, co jest częścią mojej gwarancji satysfakcji.
Tak, po spełnieniu warunków ukończenia otrzymasz imienny certyfikat SkumajHacking. Certyfikat potwierdza ukończenie kursu i zakres zdobytej wiedzy.
Tak. Płatność jest obsługiwana przez zewnętrznego operatora płatności(Stripe), a SkumajHacking nie przechowuje pełnych danych Twojej karty. Aktualnie dostępne metody płatności zobaczysz podczas składania zamówienia. Po potwierdzeniu płatności dostęp do kursu zostanie przypisany do Twojego konta.
Po potwierdzeniu płatności na platformie SkumajHacking zostanie utworzone Twoje konto. Na podany adres e-mail otrzymasz wiadomość z linkiem do ustawienia hasła. Jednocześnie zakupiony kurs zostanie przypisany do Twojego konta. Po zalogowaniu uzyskasz dostęp do lekcji wideo oraz wszystkich materiałów dodatkowych wymienionych na stronie kursu, takich jak instrukcje, skrypty, pliki i ćwiczenia.
Tak. Oferuję dobrowolną 30-dniową gwarancję zwrotu, jeżeli wykorzystanie kursu nie przekroczyło 30%. Szczegółowe warunki gwarancji oraz informacje o ustawowym prawie odstąpienia znajdziesz w regulaminie SkumajHacking.
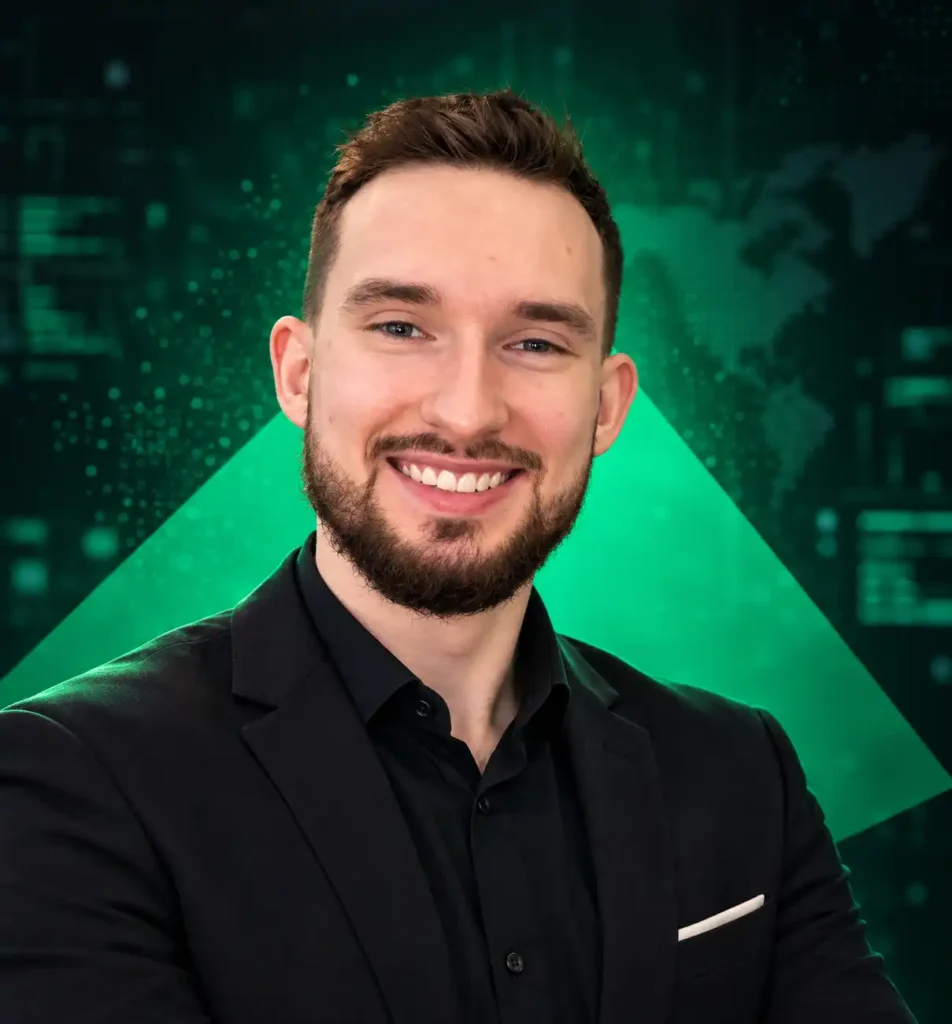
Cyberbezpieczeństwo to dla mnie nie tylko temat kursów. To moja codzienna praca.
Cześć, nazywam się Przemysław Szmaj. Jestem inżynierem informatyki i pracuję jako Security Technical Leader. Na co dzień zajmuję się testami bezpieczeństwa, analizą podatności oraz automatyzacją testów.
Tematyka Kali Linux towarzyszy mi już od czasów studiów — poświęciłem jej również swoją pracę inżynierską. SkumajHacking stworzyłem po to, aby pokazywać cyberbezpieczeństwo praktycznie, zrozumiale i bez zbędnego lania wody.
W kursach wszystko tłumaczę krok po kroku: od przygotowania bezpiecznego laboratorium aż do samodzielnego korzystania z narzędzi używanych podczas testów bezpieczeństwa. Jeśli podczas nauki utkniesz, możesz liczyć na moje wsparcie merytoryczne dotyczące materiału kursu.
Natychmiastowy dostęp • Bezpieczna płatność Stripe • Dostęp bezterminowy