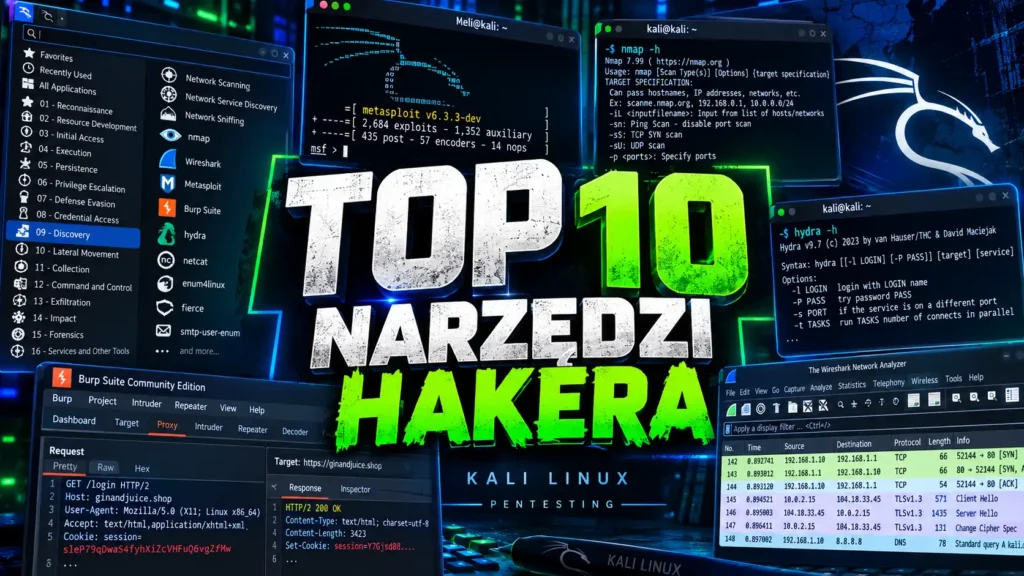
Te 10 narzędzi pentestera ma pomagać w odpowiadaniu na konkretne pytania, a nie tworzyć wrażenie pracy samą liczbą otwartych programów. Na początek wystarczy dziesięć rozwiązań obejmujących rozpoznanie sieci, analizę ruchu, aplikacje webowe, hasła i weryfikację podatności. Poniżej dostajesz krótką mapę warsztatu: do czego służy każde narzędzie i kiedy warto po nie sięgnąć we własnym laboratorium. Najpierw naucz się rozumieć cel, wynik i następny krok.
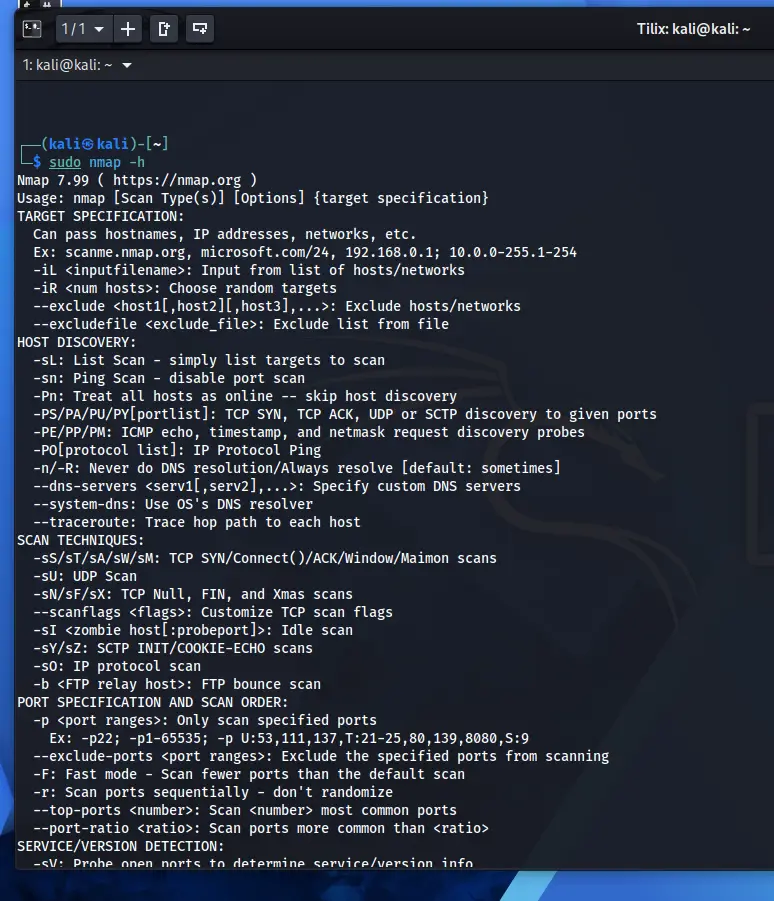
1. Nmap — pierwszy z 10 narzędzi pentestera
Nmap rozpoznaje aktywne hosty, otwarte porty i działające usługi. Przydaje się na początku testu, gdy trzeba zbudować mapę badanego środowiska i ustalić, które elementy wymagają dalszej analizy. Jego wynik porządkuje kolejne kroki i ogranicza przypadkowe sprawdzanie wszystkiego naraz.
2. Wireshark — analiza ruchu sieciowego
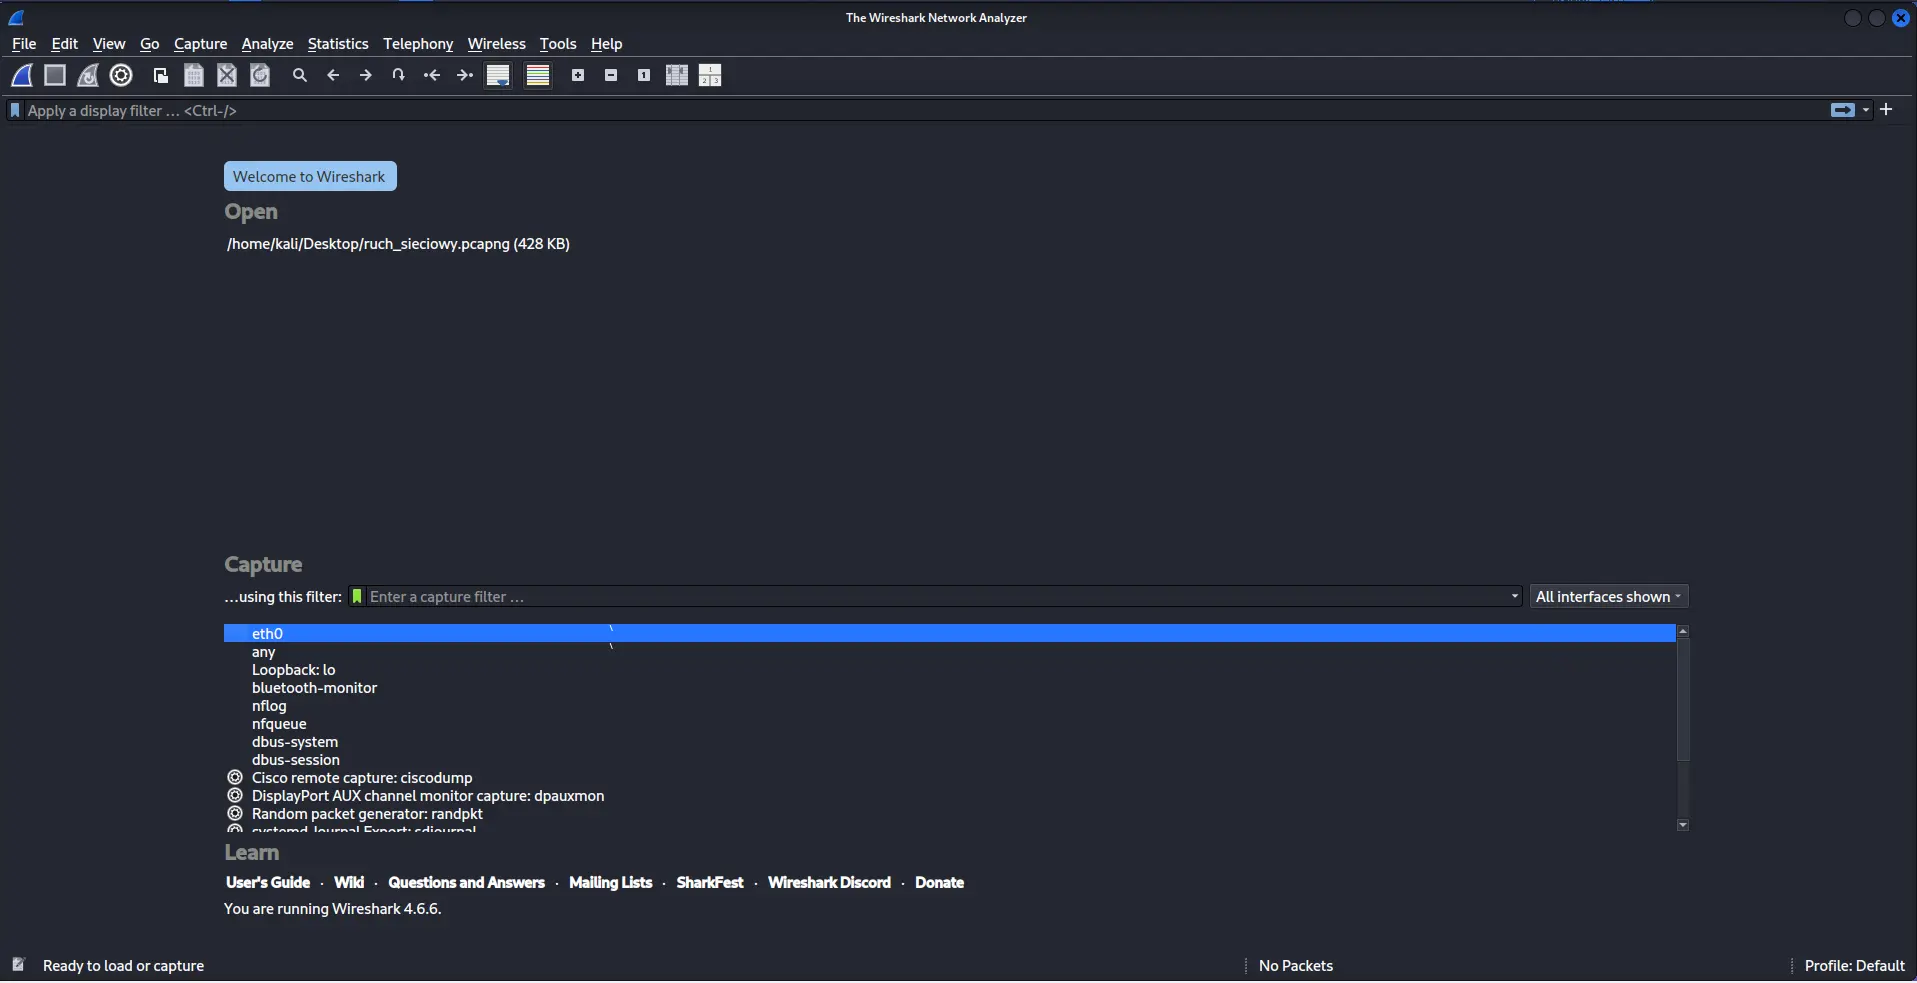
Wireshark pokazuje komunikację pakiet po pakiecie. Pomaga sprawdzić przebieg połączenia, działanie protokołów i odpowiedzi serwera. To dobry wybór, gdy aplikacja zachowuje się inaczej, niż sugeruje jej interfejs. Filtry pozwalają szybko oddzielić ważny ruch od tła.
3. tcpdump — pakiety bez interfejsu graficznego
tcpdump przechwytuje ruch bezpośrednio z terminala. Sprawdza się na serwerach, podczas pracy przez SSH i wszędzie tam, gdzie nie ma środowiska graficznego. Zapisany materiał można później przeanalizować w Wiresharku. To praktyczne połączenie szybkiego zbierania danych z wygodną analizą.
4. Burp Suite — testowanie aplikacji webowych
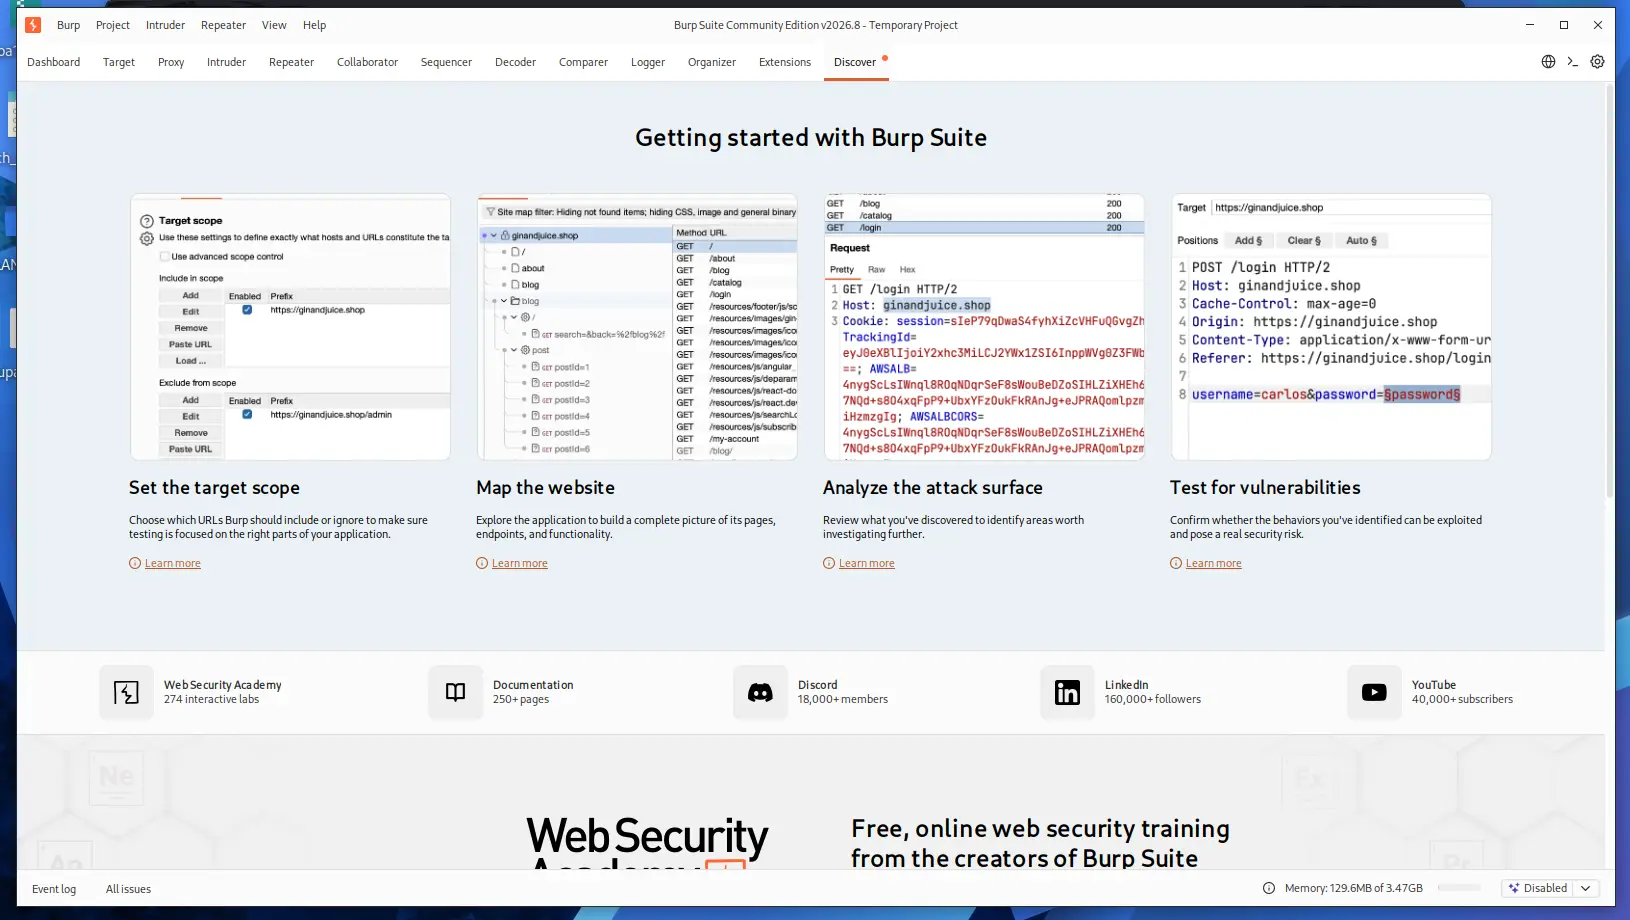
Burp Suite przechwytuje żądania pomiędzy przeglądarką a aplikacją. Pozwala analizować parametry, nagłówki, sesje i odpowiedzi serwera. Najbardziej przydaje się podczas ręcznej weryfikacji formularzy, kont i mechanizmów autoryzacji. Zmieniając jeden element żądania, łatwiej porównać reakcję aplikacji.
5. Metasploit Framework — kontrolowana weryfikacja
Metasploit porządkuje moduły pomocnicze, exploity i payloady w jednym środowisku. W laboratorium pomaga sprawdzić, czy wcześniej rozpoznana podatność jest rzeczywiście możliwa do wykorzystania i jaki może mieć wpływ. Moduł zawsze trzeba dobrać do konkretnej usługi, wersji i warunków testu.
6. Netcat — prosty test połączenia
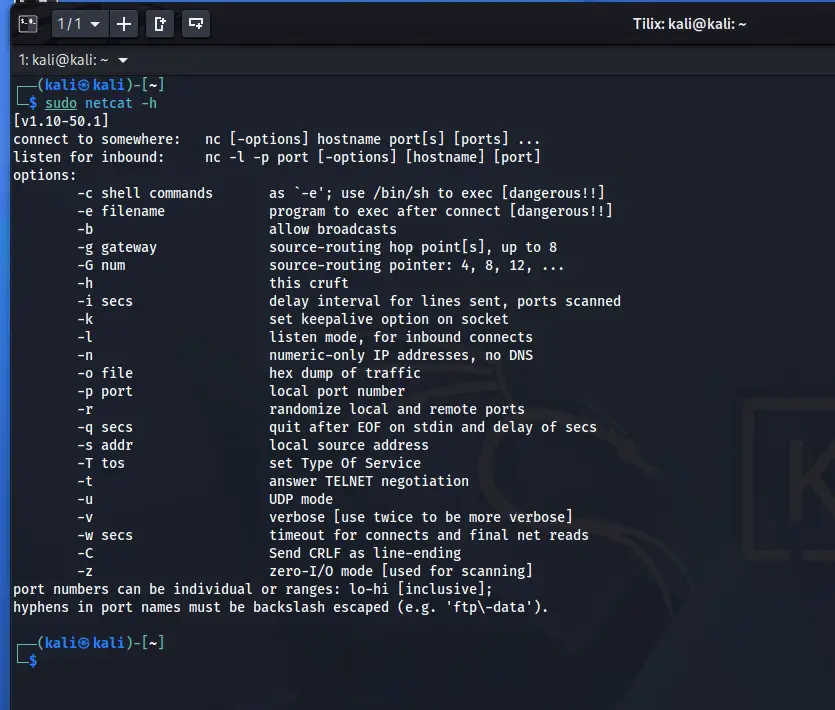
Netcat otwiera połączenia TCP i UDP, może też działać w trybie nasłuchu. Przydaje się do szybkiego sprawdzania portów, odpowiedzi usług oraz komunikacji pomiędzy dwiema maszynami w laboratorium. Prostota narzędzia dobrze pokazuje, jak klient łączy się z usługą sieciową.
7. Hydra — audyt mechanizmów logowania
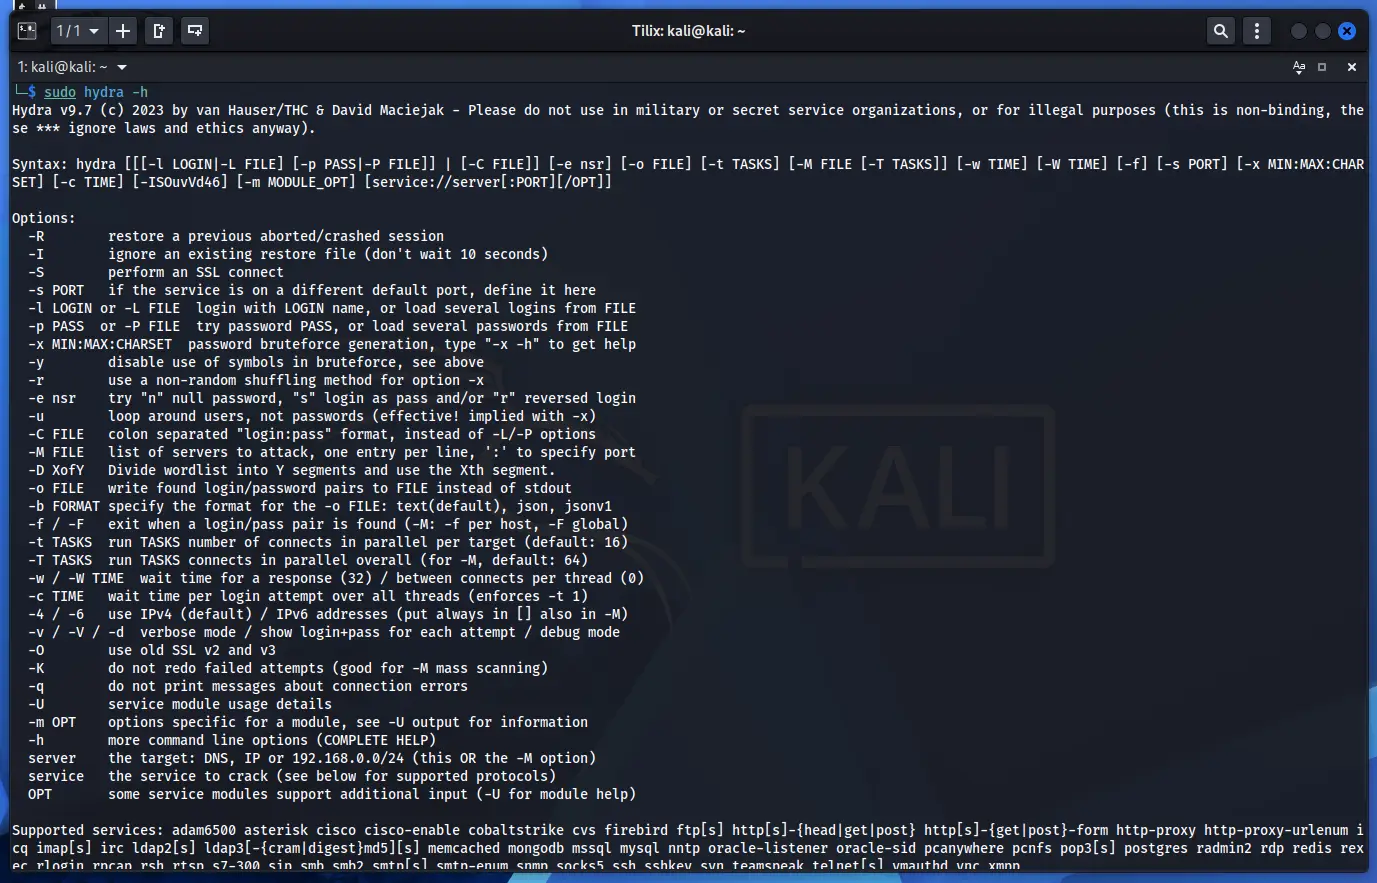
Hydra automatyzuje próby logowania do obsługiwanych usług. W autoryzowanym środowisku pozwala ocenić odporność haseł, limitów prób i blokad kont. Wynik powinien prowadzić do poprawy zabezpieczeń, a nie do niekontrolowanego testowania. Szczególnie ważne są rozsądne limity i obserwowanie reakcji usługi.
8. ffuf — odkrywanie zasobów aplikacji
ffuf wyszukuje katalogi, pliki, endpointy i inne zasoby niewidoczne w zwykłym menu aplikacji. Pomaga rozszerzyć mapę celu przed ręczną analizą, ale każde trafienie trzeba jeszcze sprawdzić i poprawnie zinterpretować. Kody odpowiedzi, rozmiary i przekierowania pomagają odróżnić wynik od strony błędu.
9. Hashcat — sprawdzanie odporności haseł
Hashcat służy do audytu hashy haseł i wykorzystuje wydajność procesora lub karty graficznej. Pokazuje, czy zastosowane hasła oraz sposób ich przechowywania zapewniają wystarczającą ochronę przed odgadnięciem. Wnioskiem powinny być lepsze zasady haseł, właściwe hashowanie i dodatkowe uwierzytelnianie.
10. OpenVAS — skanowanie podatności
OpenVAS automatycznie wskazuje potencjalne podatności i błędy konfiguracji. Daje dobrą listę punktów do sprawdzenia, ale nie zastępuje ręcznej weryfikacji. Raport skanera jest początkiem analizy, a nie gotowym wynikiem pentestu. Każde znalezisko trzeba potwierdzić i ocenić w kontekście badanego systemu.
Ważne: używaj tych narzędzi wyłącznie na własnych systemach, celowo podatnych maszynach szkoleniowych albo w zakresie zaakceptowanym przez właściciela. Zawsze ustal cel, granice ćwiczenia i sposób przywrócenia środowiska. Wyniki zapisuj dokładnie tak, aby można było je później spokojnie zweryfikować i powtórzyć bez zgadywania.
Pakiet narzędzi hakerskich
Przejdź od podstaw do praktycznych scenariuszy w kontrolowanym środowisku.