Czy Kali Linux jest legalny? Krótka odpowiedź brzmi: tak — sam system Kali Linux jest legalny. Możesz go pobrać, zainstalować, uruchomić w maszynie wirtualnej i wykorzystywać do nauki cyberbezpieczeństwa, własnych testów oraz pracy zawodowej.
Ale jest tu ważne „ale”. Kali zawiera narzędzia, które potrafią wykrywać usługi, analizować ruch, sprawdzać konfigurację, testować aplikacje i sieci bezprzewodowe. To trochę jak profesjonalny zestaw narzędzi mechanika: klucz dynamometryczny sam w sobie nie jest problemem. Problem zaczyna się wtedy, gdy używasz go przy cudzym aucie bez zgody właściciela.
W tym artykule zobaczymy, gdzie dokładnie przebiega granica. Wyjaśnię Ci, co jest zwykłą, legalną nauką, kiedy potrzebujesz zgody, jak wygląda sensowny zakres pentestu oraz jak od razu zbudować bezpieczne laboratorium. Bez straszenia i bez internetowych mitów.
Krótka odpowiedź: Kali Linux jest legalny, ale działania mogą nie być
Kali Linux to otwartoźródłowa, oparta na Debianie dystrybucja Linuxa przeznaczona do testów penetracyjnych, audytów bezpieczeństwa, analizy podatności, forensiki i badań bezpieczeństwa. Samo pobranie lub posiadanie tego systemu nie oznacza, że robisz coś nielegalnego.
„Skoro Kali ma narzędzia do skanowania i testów, to czy instalacja robi ze mnie hakera?” Nie. System operacyjny nie ocenia Twoich zamiarów. Prawo i zasady bezpieczeństwa patrzą na to, co robisz, wobec jakiego systemu i czy masz do tego uprawnienie.
Zapamiętaj prostą zasadę: legalność nie wynika z nazwy programu ani koloru terminala. Wynika z uprawnienia, zakresu i sposobu działania.
Masz własny serwer, aplikację, router albo laboratorium? Możesz je testować. Masz pisemną zgodę właściciela i jasno ustalony zakres? Możesz realizować pentest. Nie masz zgody? Zatrzymaj się, nawet jeśli „chcesz tylko sprawdzić”.
To rozróżnienie jest ważne także dlatego, że Kali nie jest systemem stworzonym wyłącznie do ofensywy. Znajdziesz w nim narzędzia przydatne administratorom, analitykom bezpieczeństwa, zespołom blue team, osobom uczącym się sieci oraz specjalistom od reakcji na incydenty.
Kali Linux to system do audytu, a nie przepustka do cudzych urządzeń
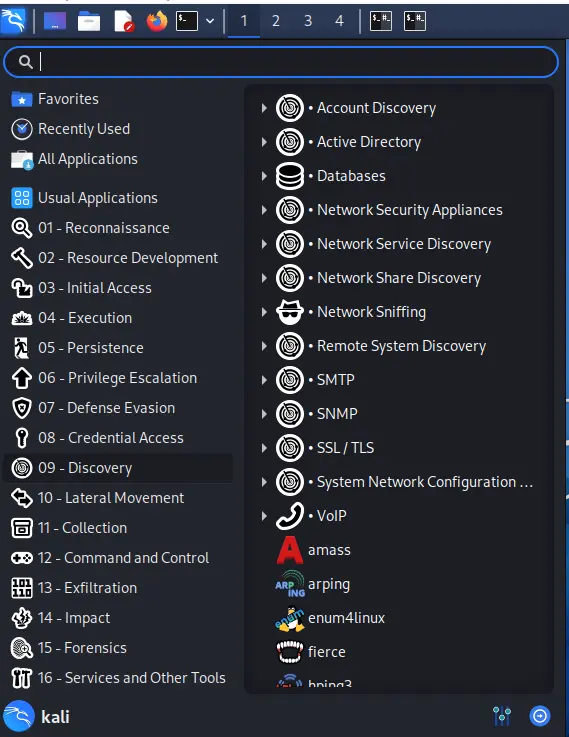
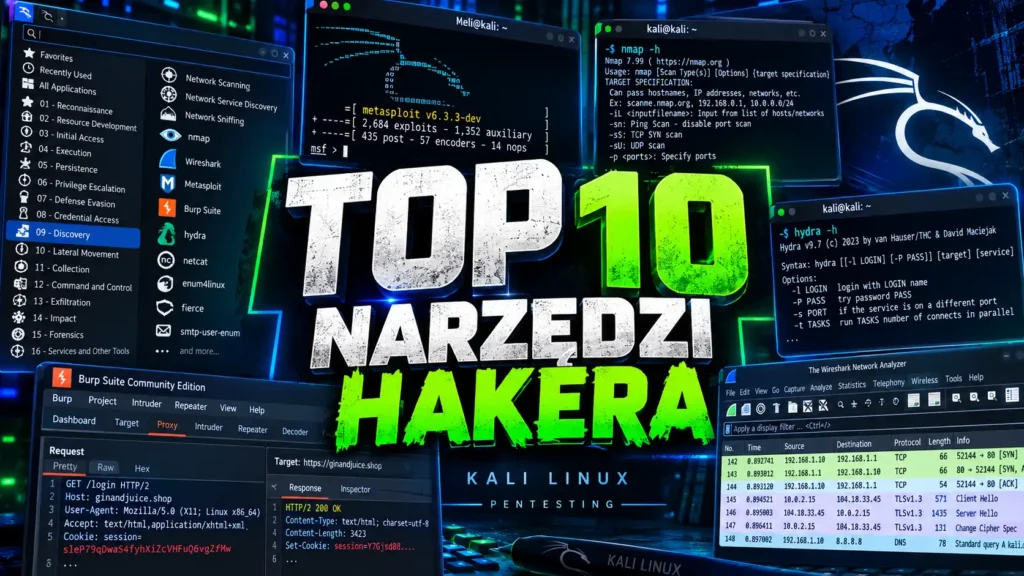
Co tak naprawdę dostajesz po uruchomieniu Kali? Przede wszystkim środowisko, w którym narzędzia bezpieczeństwa są zebrane, uporządkowane i gotowe do użycia. W menu widać między innymi obszary związane z rozpoznaniem, wykrywaniem usług sieciowych, analizą ruchu czy badaniem konfiguracji.
Po co to komuś początkującemu? Żeby nie zbierać przypadkowych programów z internetu i nie uczyć się na ślepo. Kali daje Ci jeden warsztat. Nadal musisz jednak wiedzieć, kiedy wolno podnieść dane narzędzie, a kiedy nie.
Przykład bezpiecznego zastosowania? Uruchamiasz Kali w VirtualBoxie, tworzysz drugą maszynę wirtualną z własną aplikacją testową i sprawdzasz, jakie usługi są dostępne między tymi dwiema maszynami. To Twoje środowisko, więc masz kontrolę nad celem, ruchem i skutkami testu.
Co nam to daje? Uczysz się interpretować wyniki bez ryzykowania dostępu do cudzych danych, alarmów w firmowej sieci czy problemów z regulaminem operatora internetu. No i pięknie — nauka zostaje nauką, a nie eksperymentem na przypadkowych ludziach.
Kiedy użycie Kali Linux staje się problemem?
Samo posiadanie Kali Linux nie jest problemem. Ryzyko pojawia się wtedy, gdy działasz wobec systemu, konta, sieci albo danych, do których nie masz prawa dostępu.
W polskim Kodeksie karnym znajdziesz przepisy dotyczące uzyskania dostępu do informacji bez uprawnienia, przełamywania lub omijania zabezpieczeń, ingerencji w dane i zakłócania działania systemów. Konkretna ocena zawsze zależy od faktów: co dokładnie zostało zrobione, czy doszło do dostępu, naruszenia zabezpieczeń, szkody, zakłócenia pracy albo ujawnienia danych.
„A jeśli tylko przeskanuję?” Nie traktuj słowa „tylko” jak ochrony. Skanowanie cudzej infrastruktury może generować zdarzenia w logach, alerty systemów wykrywania ataków, a czasem wpływać na działanie słabych lub starych urządzeń. Dodatkowo może naruszać regulamin sieci albo warunki usługi.
Nie testuj bez zgody: cudzych adresów IP, stron internetowych, sklepów, serwerów, paneli logowania, kamer, routerów, urządzeń IoT, sieci firmowych, szkolnych ani otwartych sieci Wi-Fi.
Nawet jeśli zasób jest publicznie widoczny, nie oznacza to automatycznej zgody na skanowanie, zgadywanie haseł, enumerację kont, próby obejścia logowania czy wykorzystywanie podatności.
Największy błąd początkujących? Założenie, że brak hasła lub łatwo dostępna sieć oznacza pozwolenie. Nie oznacza. Otwarte drzwi do biura nie są zaproszeniem, by wejść do środka i przeglądać dokumenty. W cyberbezpieczeństwie działa to podobnie.
Co szczególnie wykracza poza bezpieczną naukę?
- logowanie się na cudze konta lub usługi bez wyraźnego uprawnienia,
- przechwytywanie cudzego ruchu, haseł, plików lub komunikacji,
- próby łamania haseł i wymuszania wielu logowań,
- tworzenie stron podszywających się pod prawdziwe serwisy i kierowanie do nich ludzi,
- uruchamianie testów obciążeniowych, zakłóceń lub prób odmowy usługi,
- omijanie zabezpieczeń albo wykorzystywanie znalezionej luki poza uzgodnionym zakresem.
To nie jest lista „sprytnych rzeczy do sprawdzenia”. To lista czerwonych flag. Jeśli widzisz którąkolwiek z nich w swoim planie, najpierw wróć do pytania: czy mam konkretną zgodę, na ten konkretny system i tę konkretną czynność?
Granica między ethical hackingiem a atakiem: zgoda, zakres, dowody
Etyczny hacking nie polega na tym, że ktoś ma dobre intencje. Polega na tym, że działa w uzgodnionych ramach. W profesjonalnym pentestingu te ramy nazywa się często zakresem testu albo regułami działania.
Co powinno być ustalone przed testem? Minimum to właściciel lub osoba uprawniona do zlecenia, systemy objęte testem, dozwolone techniki, termin, osoby kontaktowe i sposób zgłaszania krytycznych problemów. W praktyce warto mieć to na piśmie.
Po co pisemna zgoda, skoro klient powiedział przez telefon „możesz sprawdzić”? Bo telefoniczna rozmowa łatwo znika z pamięci, a zakres bywa rozumiany inaczej przez każdą stronę. Dokument nie jest biurokracją dla samej biurokracji. To instrukcja bezpieczeństwa dla Ciebie, klienta i jego systemów.
Dobry zakres odpowiada na pytania:
- jakie domeny, adresy IP, aplikacje i urządzenia wolno testować,
- czego nie wolno robić, na przykład phishingu, brute force albo testów obciążeniowych,
- czy dozwolone są testy po godzinach pracy,
- czy wolno korzystać z kont testowych i jak je otrzymać,
- kiedy natychmiast przerwać test,
- kto odbiera zgłoszenie, gdy znajdziesz podatność krytyczną.
A co jeśli znajdziesz coś poza zakresem? Nie idziesz dalej „dla pewności”. Zbierasz minimalny, bezpieczny dowód i kontaktujesz się z osobą wskazaną w ustaleniach. Celem pentestu jest poprawa bezpieczeństwa, a nie maksymalizacja szkody lub efektowności testu.
Standardy i dobre praktyki testowania podkreślają właśnie to podejście: reguły działania są ustalane przed rozpoczęciem pracy, a przy testach ingerujących w system warto uwzględnić kwestie prawne i operacyjne. To zawodowy nawyk, nie dodatek.
Wi-Fi i urządzenia mobilne: tu granica jest szczególnie ważna
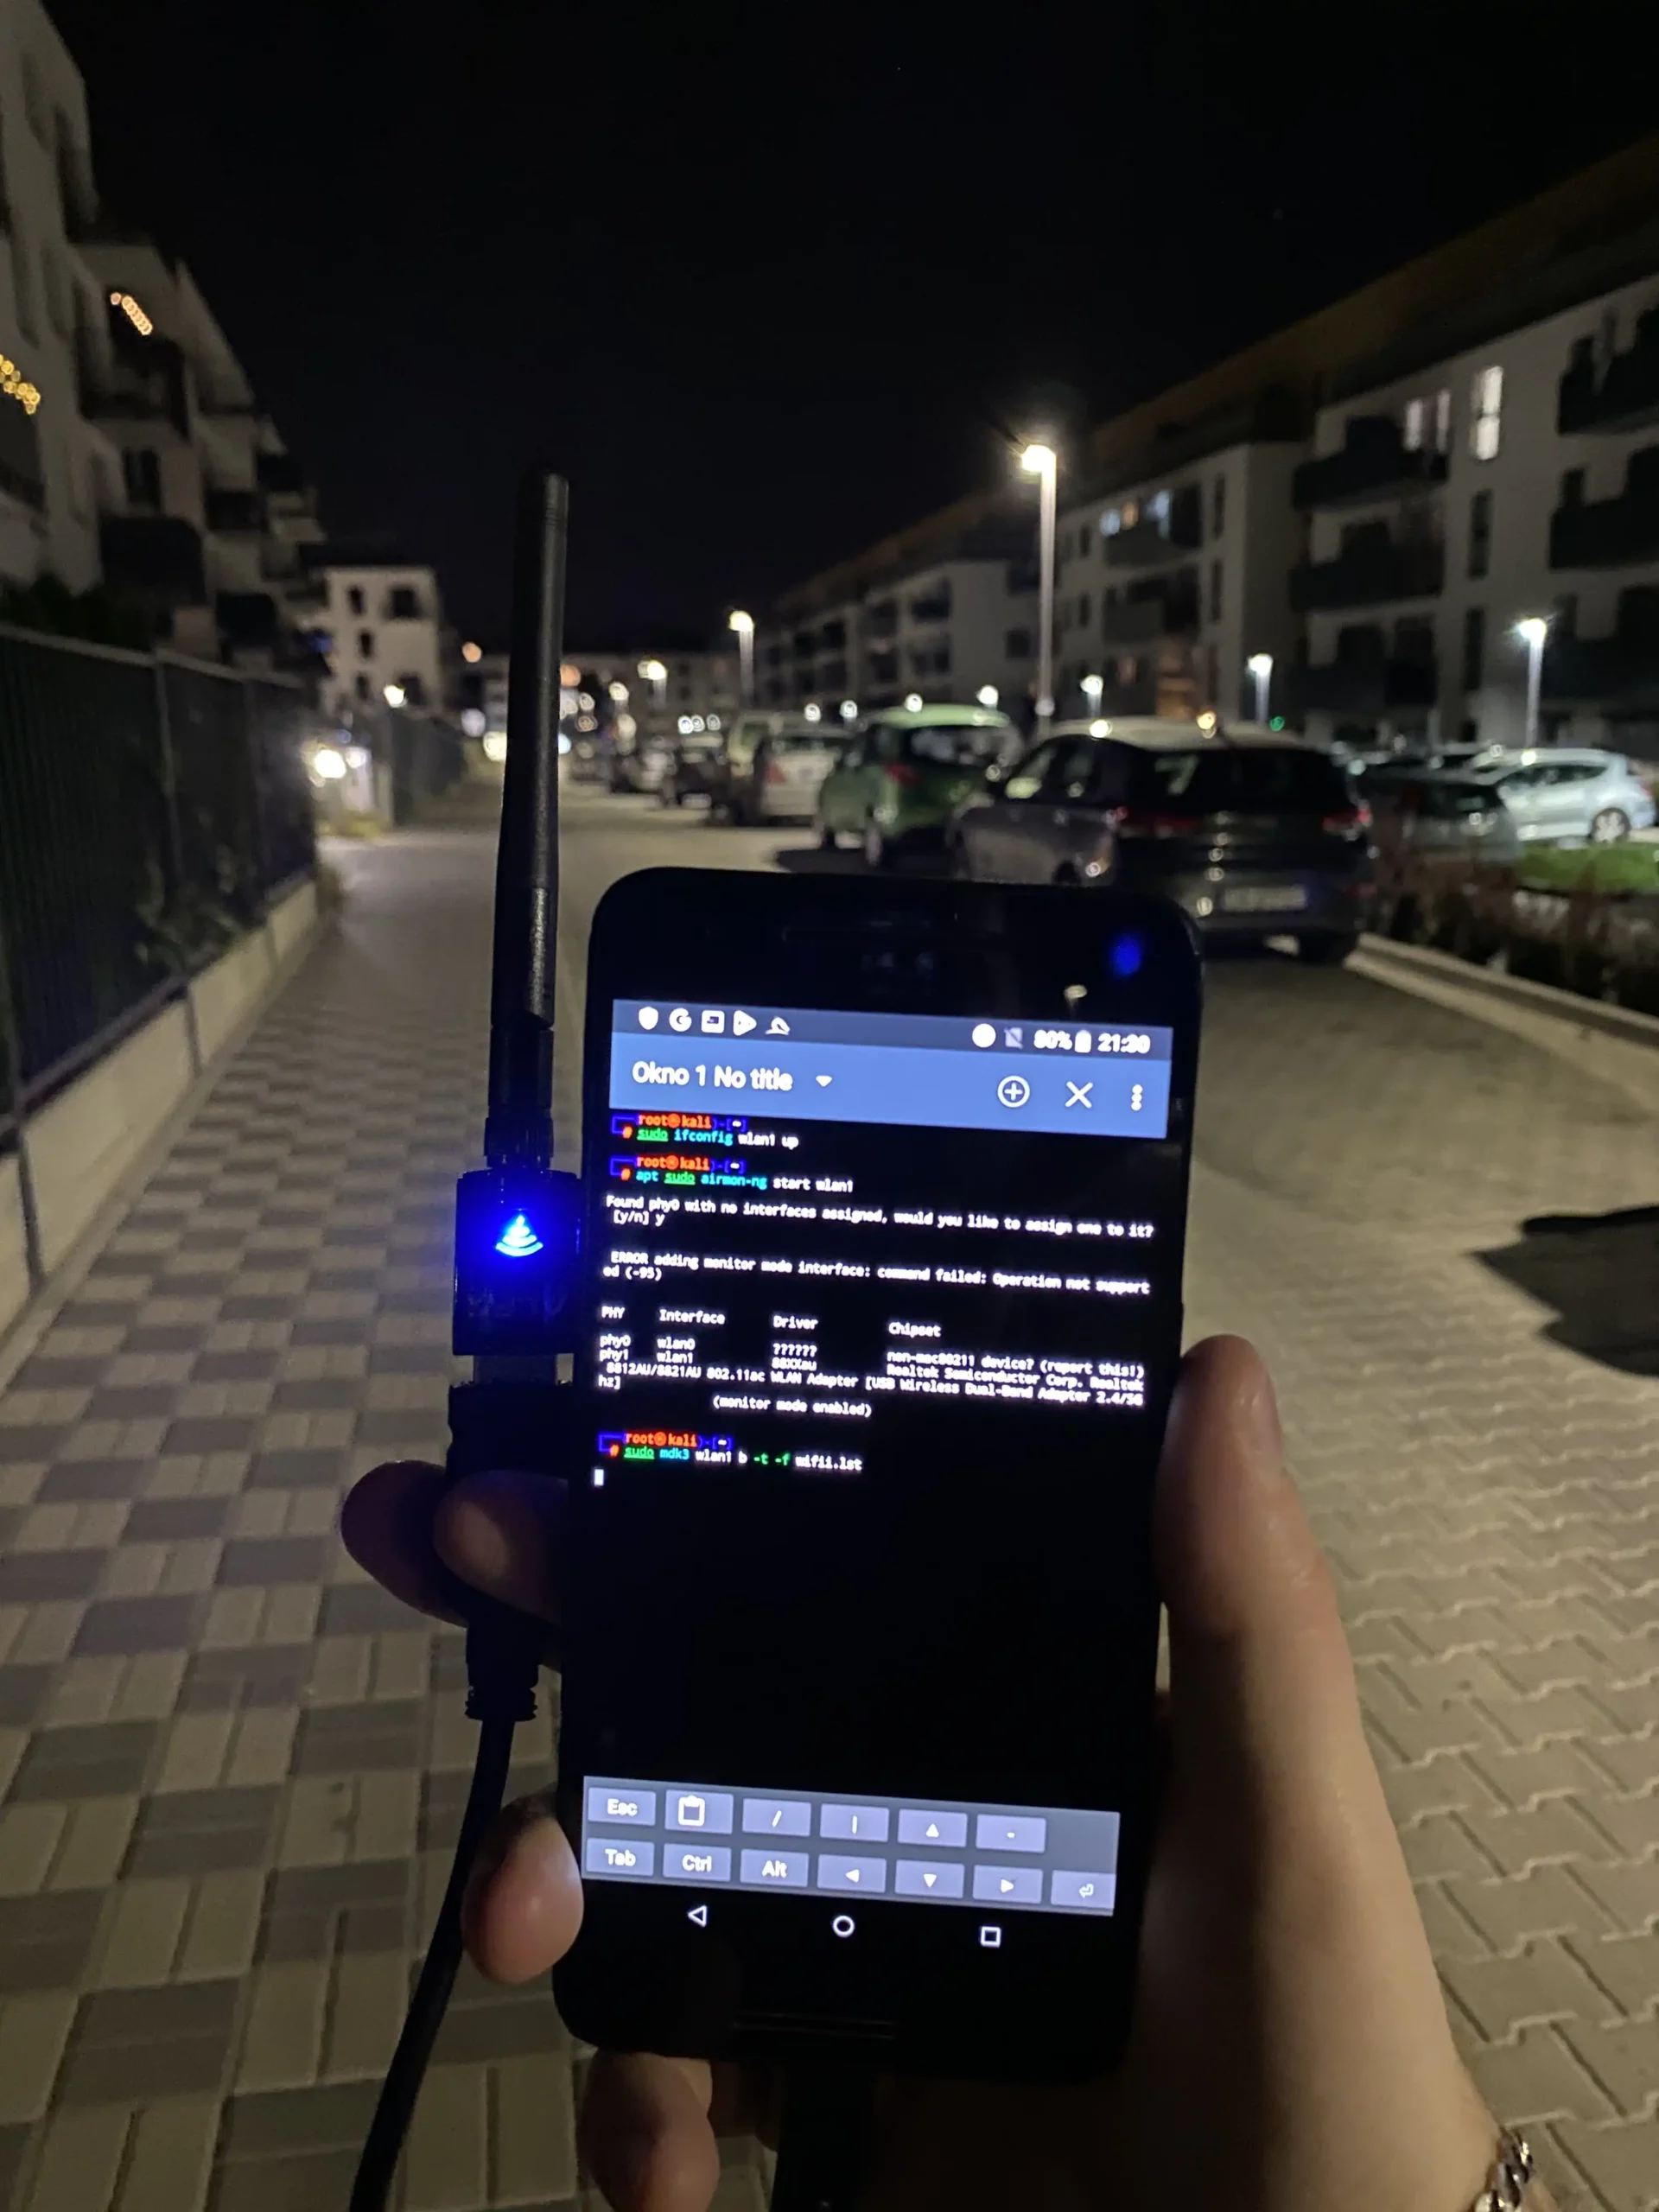
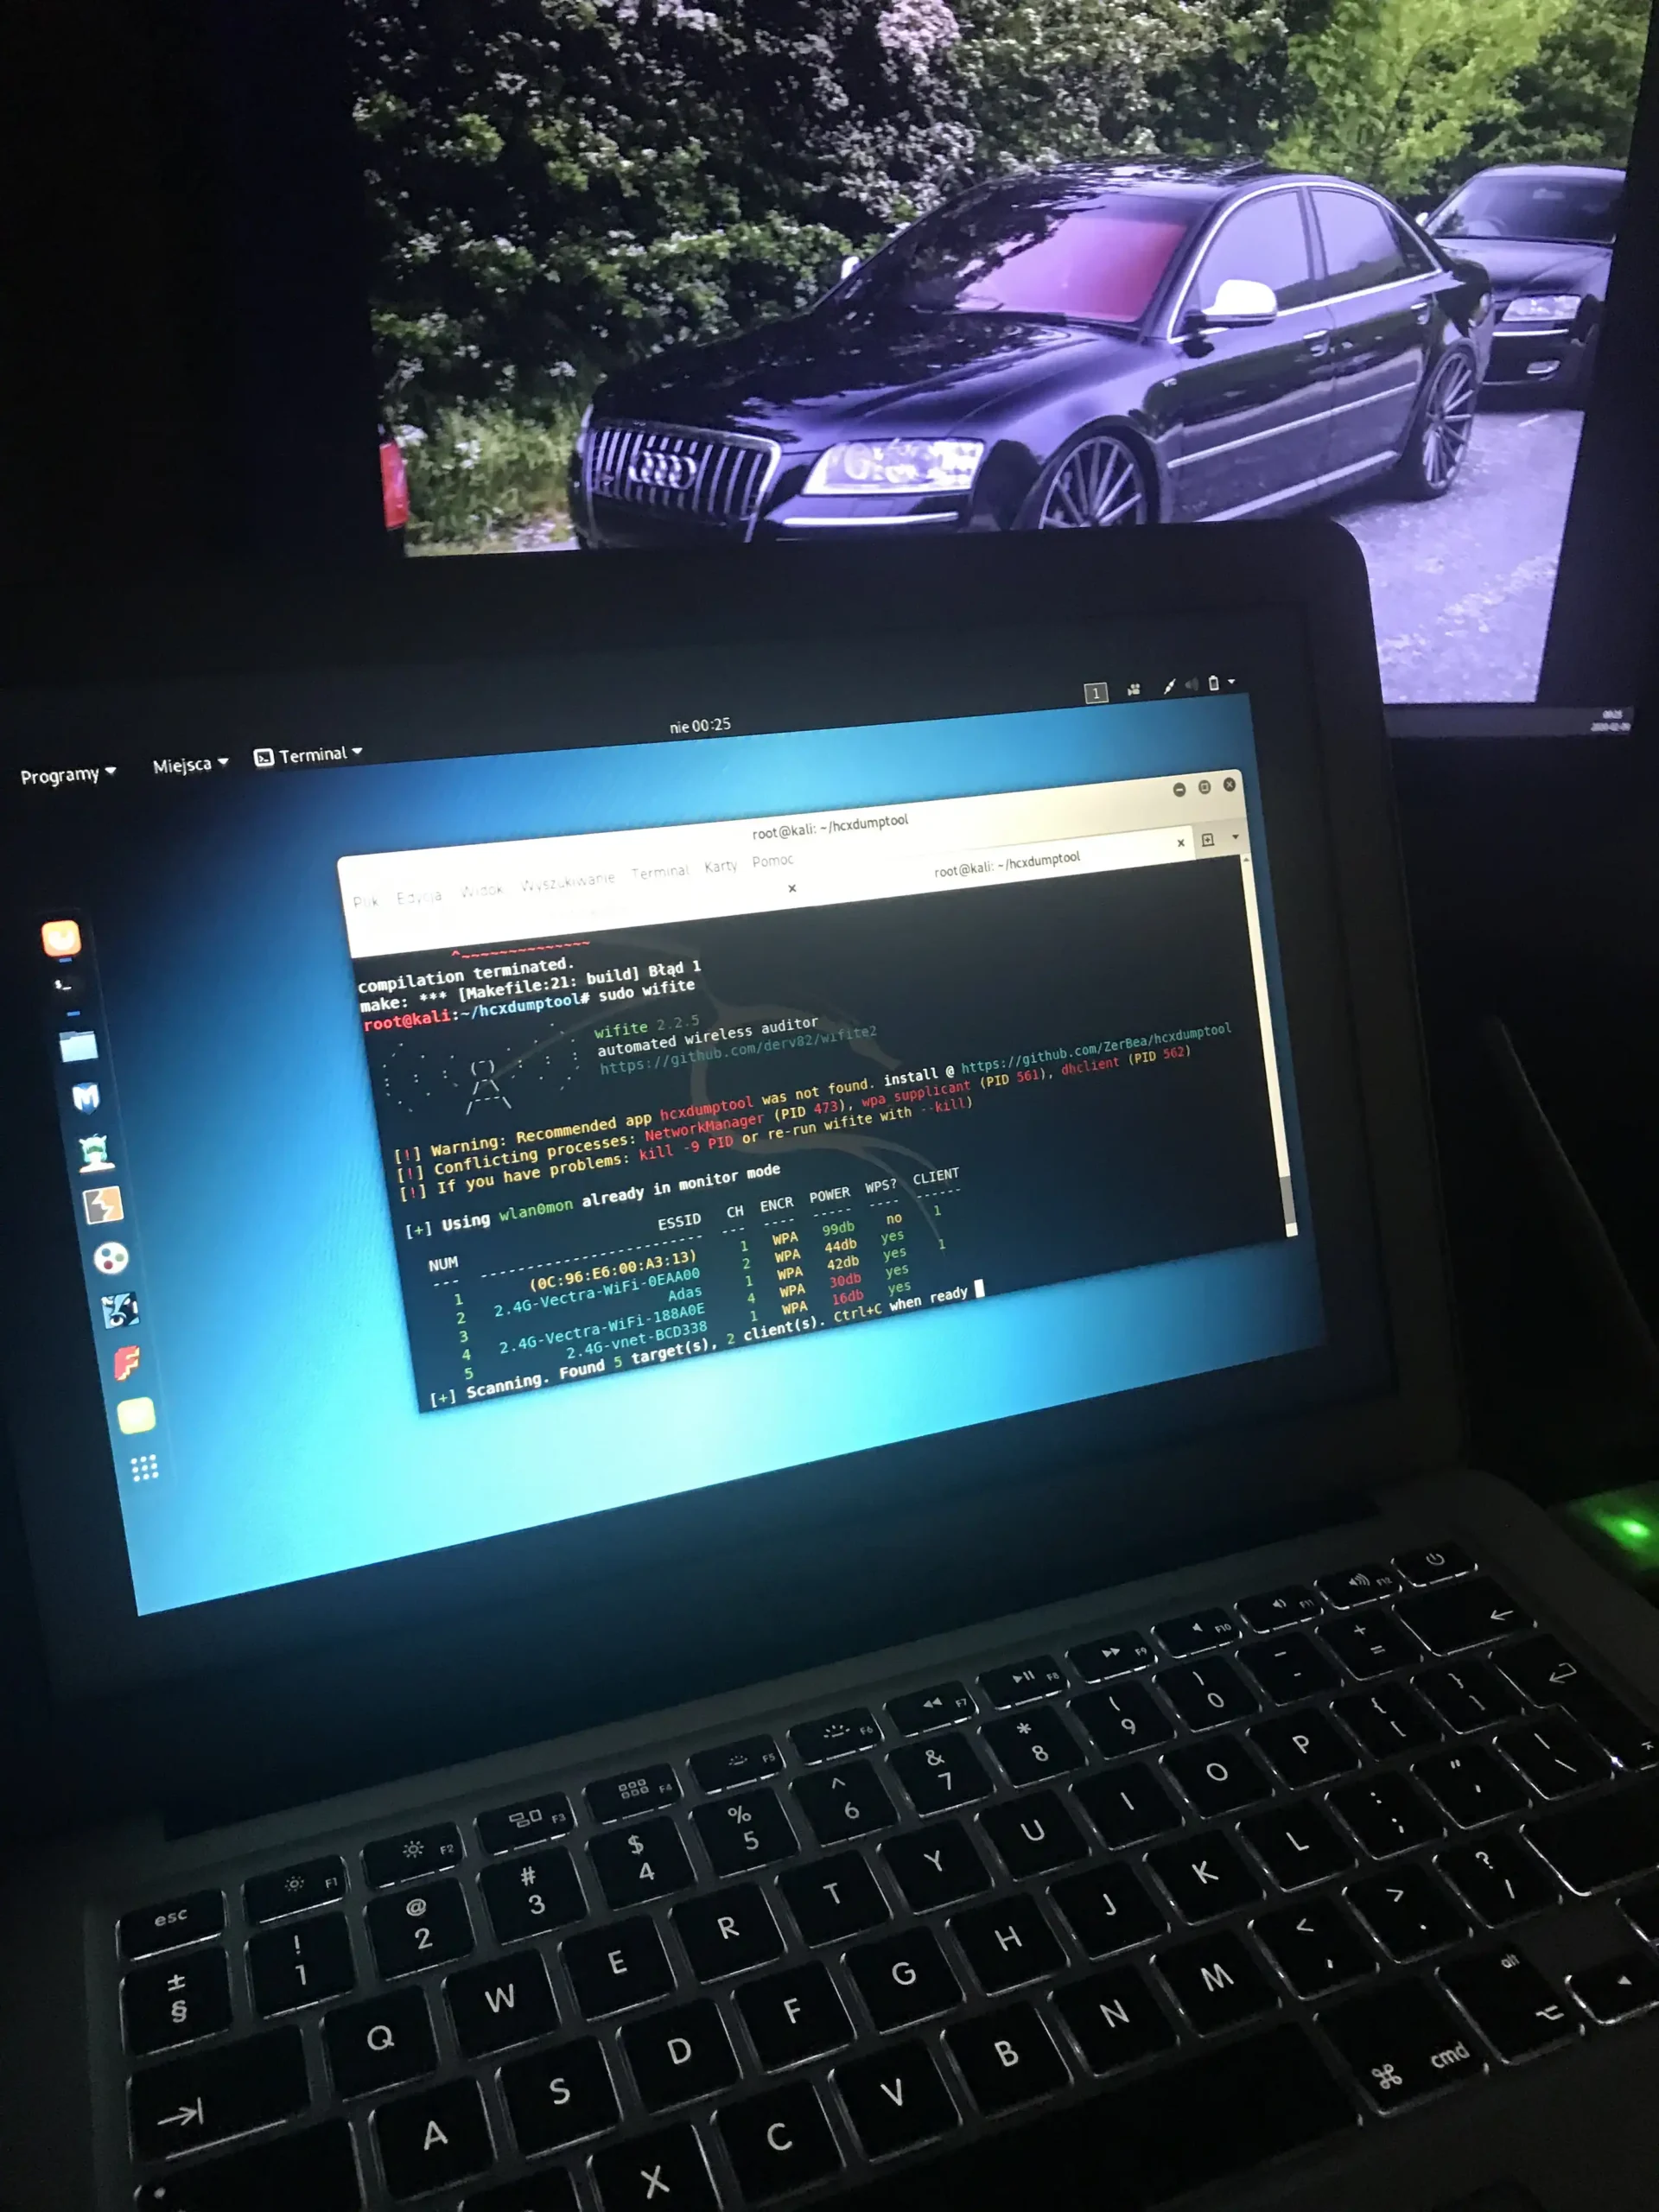
Temat Wi-Fi kusi, bo efekty w terminalu widać od razu. Adapter, tryb monitorowania, lista sieci, urządzenia w zasięgu — brzmi technicznie i niewinnie. I teraz uwaga: wykrywanie tego, co dzieje się w eterze, nie daje Ci automatycznie prawa do ingerowania w cudzą sieć ani analizowania cudzej komunikacji.
„Przecież sieć jest obok mnie, więc czemu nie mogę jej przetestować?” Bo zasięg radiowy nie oznacza własności ani zgody. Tak samo jak słyszysz rozmowę w kawiarni, ale nie wolno Ci zabrać komuś telefonu i przejrzeć wiadomości.
Jeśli uczysz się bezpieczeństwa Wi-Fi, pracuj na własnym punkcie dostępowym, własnym routerze i urządzeniach testowych. Najlepiej wydziel osobną sieć laboratoryjną, która nie obsługuje Twoich domowych sprzętów, pracy ani gości. Ustaw też hasła testowe, których nie używasz nigdzie indziej.
To ważne dla bezpieczeństwa z dwóch powodów. Po pierwsze, nie ryzykujesz naruszenia cudzej prywatności. Po drugie, możesz bez stresu popełniać błędy, resetować konfigurację i obserwować skutki testów. W prawdziwej sieci firmowej takie błędy mogą odciąć urządzenia albo wywołać alarm.
Praktyka: wykonaj bezpieczny test własnego Kali Linux
Przejdźmy do czegoś konkretnego. Zamiast skanować cokolwiek w internecie, sprawdźmy localhost, czyli Twój własny komputer. Adres 127.0.0.1 zawsze wskazuje na maszynę, na której uruchamiasz polecenie.
Po co ten test? Zobaczysz podstawową ideę skanowania usług, ale cel pozostaje w pełni pod Twoją kontrolą. Nie dotykasz routera, kolegi z mieszkania, firmy ani przypadkowego serwera.
Co oznacza ta komenda?
nmapuruchamia narzędzie do odkrywania usług i audytu sieciowego,127.0.0.1wskazuje pętlę zwrotną, czyli lokalny system, na którym pracujesz.
W wyniku szukaj przede wszystkim informacji o stanie portów. Możesz zobaczyć, że porty są zamknięte albo filtrowane. Możesz też zobaczyć pojedynczy otwarty port, jeżeli masz uruchomioną lokalną usługę. Rzeczywisty wynik zależy od Twojej konfiguracji, więc nie zakładaj z góry, że będzie identyczny jak u kogoś na filmie.
Co to oznacza? Otwarty port nie jest automatycznie podatnością. To sygnał, że jakiś program nasłuchuje i należy ustalić, czy jest potrzebny, aktualny, prawidłowo skonfigurowany oraz ograniczony do właściwych użytkowników i adresów.
Teraz zróbmy mały test bezpieczeństwa w dobrym stylu. Najpierw zapisujesz wynik. Potem uruchamiasz lub wyłączasz wyłącznie własną usługę testową. Na końcu ponownie wykonujesz ten sam test i porównujesz rezultat. Problem, test, jedna zmiana, ten sam test ponownie — to jest zdrowy schemat pracy przy hardeningu.
Nie kopiuj poleceń z internetu tylko dlatego, że wyglądają „profesjonalnie”. Najpierw ustal cel, potem wybierz najłagodniejszą metodę, a na końcu sprawdź wynik. To właśnie odróżnia świadome testowanie od klikania na chybił trafił.
Jak zbudować legalne laboratorium do nauki Kali Linux?
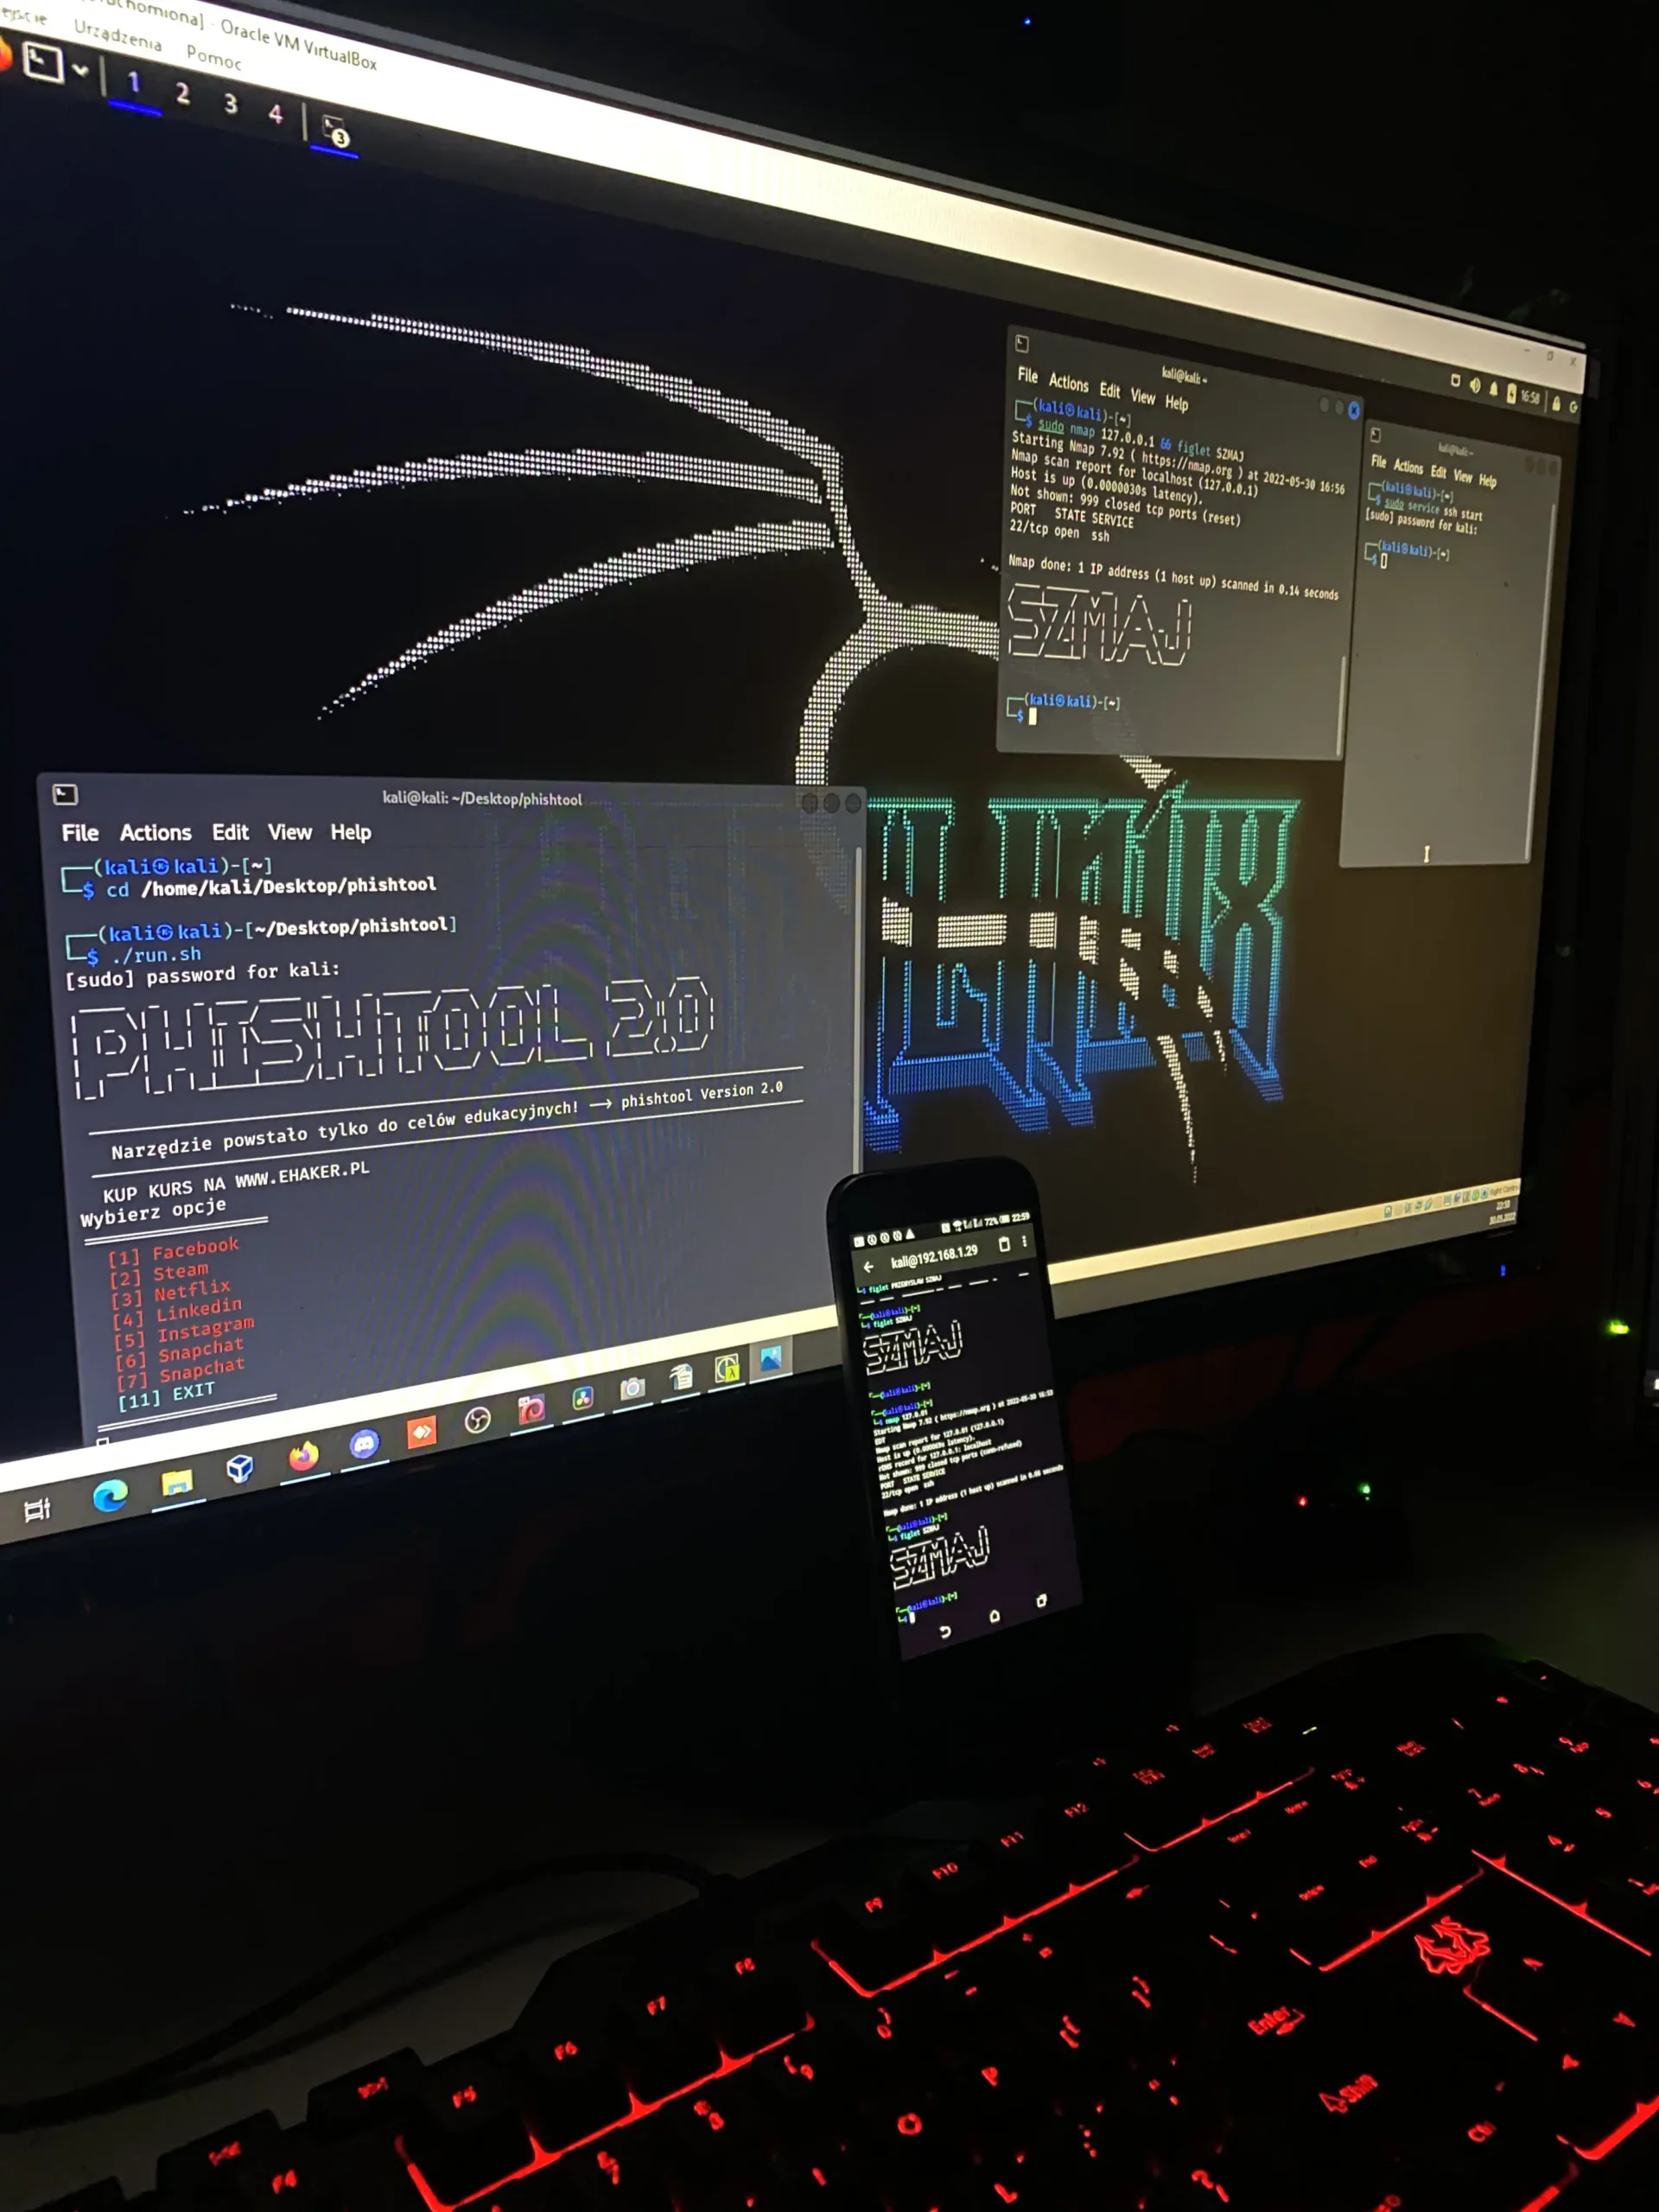
Najbezpieczniejsza odpowiedź dla osoby początkującej brzmi: zbuduj własne laboratorium. Nie potrzebujesz od razu serwera w szafie, osobnego pokoju ani sprzętu za kilka tysięcy złotych.
Na start wystarczy komputer z programem do wirtualizacji i dwie maszyny wirtualne. Pierwsza to Kali Linux. Druga to system lub aplikacja przeznaczona do ćwiczeń. Odizoluj je od sieci produkcyjnej i traktuj jak piaskownicę — możesz w niej budować, burzyć i zaczynać od nowa, ale piasek zostaje w piaskownicy.
Minimalny plan bezpiecznego labu
- Postaw Kali Linux w maszynie wirtualnej. Dzięki temu łatwiej zrobisz snapshot i wrócisz do czystego stanu po ćwiczeniu.
- Dodaj cel laboratoryjny. Korzystaj wyłącznie z systemu, aplikacji albo obrazu przygotowanego do nauki, którego jesteś właścicielem lub do którego masz zgodę.
- Wydziel sieć laboratoryjną. Nie mieszaj jej z urządzeniami domowymi, firmowymi czy gościnnymi.
- Twórz notatki. Zapisuj cel ćwiczenia, wykonane kroki, wynik i wniosek. W pracy pentestera raport jest tak samo ważny jak sam test.
- Resetuj środowisko. Snapshot przed ćwiczeniem daje Ci możliwość bezpiecznego powrotu po błędzie.
Co nam to daje? Kontrolę. Wiesz, kto jest właścicielem celu, jakie dane tam są, co może się zepsuć i jak wrócić do działania. To właśnie jest fundament legalnej i rozsądnej nauki.
Czy do prostych testów zawsze potrzebujesz formalnej umowy?
Jeżeli testujesz swój prywatny komputer, własny router, własny serwer albo własne laboratorium — formalna umowa z samym sobą nie jest potrzebna. Nadal warto jednak określić, co testujesz, szczególnie gdy masz w tej samej sieci urządzenia domowników.
Jeżeli testujesz zasoby klienta, pracodawcy, znajomego, szkoły albo organizacji, potrzebujesz zgody osoby, która faktycznie ma prawo takiej zgody udzielić. Nie zakładaj, że kolega z działu IT może autoryzować test całej firmy. Nie zakładaj też, że zgoda na „stronę” obejmuje serwer, pocztę, API, subdomeny i sieć Wi-Fi.
Po co aż taka dokładność? Bo zakres jest granicą Twojej pracy. Możesz mieć zgodę na test aplikacji pod jednym adresem, ale nie na atakowanie infrastruktury dostawcy, usług zewnętrznych ani kont prawdziwych użytkowników.
Bez zgody nie testujesz. Ze zgodą testujesz tylko to, na co ta zgoda rzeczywiście pozwala.
Jeśli sytuacja jest niejasna, nie interpretuj jej na swoją korzyść. Poproś o doprecyzowanie na piśmie. Przy działaniach zawodowych, szczególnie ingerujących w systemy lub dane, skonsultuj zakres z właścicielem i — gdy trzeba — z osobą odpowiedzialną za kwestie prawne oraz bezpieczeństwo.
FAQ: najczęstsze pytania o legalność Kali Linux
Czy pobranie Kali Linux jest legalne?
Tak. Kali Linux jest publicznie dostępną dystrybucją open source. Pobieraj obrazy wyłącznie z oficjalnych źródeł projektu i weryfikuj ich integralność zgodnie z dokumentacją. Pamiętaj jednak, że poszczególne narzędzia mogą mieć własne licencje i zasady użycia.
Czy mogę używać Kali Linux w domu?
Tak, szczególnie do nauki, administracji własnym sprzętem i pracy w laboratorium. W domu także obowiązuje zasada własności i zgody: urządzenie współlokatora, domownika albo gościa nie staje się Twoim celem testowym tylko dlatego, że jest podłączone do tego samego Wi-Fi.
Czy wolno skanować własny adres publiczny?
Jeżeli to rzeczywiście Twój zasób i masz prawo nim zarządzać, możesz go testować rozsądnie. Sprawdź jednak warunki dostawcy hostingu, chmury lub internetu, a przy usługach współdzielonych upewnij się, że test nie obejmie cudzej infrastruktury.
Czy mogę sprawdzić bezpieczeństwo strony znajomego?
Tylko po uzyskaniu jednoznacznej zgody od osoby uprawnionej do zarządzania tą stroną i po ustaleniu zakresu. Najlepiej w formie pisemnej. Sama znajomość z właścicielem nie daje automatycznie uprawnienia do testów.
Czy znalezienie podatności daje mi prawo ją wykorzystać?
Nie. Wykorzystanie podatności może wyjść daleko poza bezpieczne potwierdzenie problemu. W laboratorium działasz według własnych zasad. W środowisku klienta zatrzymujesz się na granicy ustalonego zakresu i procedury raportowania.
Czy ten artykuł jest poradą prawną?
Nie. To materiał edukacyjny o bezpiecznej praktyce cyberbezpieczeństwa. Przepisy i ich zastosowanie zależą od kraju oraz konkretnych okoliczności. Przy realnym zleceniu, sporze lub niejasnym przypadku skorzystaj z pomocy prawnika znającego tematykę nowych technologii.
Naucz się Kali Linux legalnie: zacznij od środowiska i zasad
Jeżeli po tym artykule zostaje Ci jedna myśl, niech będzie taka: Kali Linux jest narzędziem. To Ty odpowiadasz za cel, zakres i skutki jego użycia.
Nie musisz zaczynać od widowiskowych technik. Lepszy start to Linux, sieci, własna maszyna wirtualna, bezpieczny skan localhosta, analiza wyników i rozumienie, co właściwie widzisz. Z czasem dochodzą kolejne narzędzia, ale zasada zgody zostaje taka sama.
Jeśli chcesz przejść tę drogę krok po kroku — od Kali Linux i sieci, przez Nmap oraz analizę ruchu, aż po testy w kontrolowanym środowisku i hardening — zobacz Security Starter – Kali Linux Części 1–4. Kurs prowadzi od podstaw i pomaga zbudować praktykę bez zgadywania, na czym wolno ćwiczyć.
Najpierw przygotuj legalne laboratorium. Potem ucz się narzędzi. Dopiero później testuj realne systemy — zawsze za zgodą. I gitara.
Security Starter – Kali Linux Części 1–4
Przejdź od podstaw do praktycznych scenariuszy w kontrolowanym środowisku.